何が起きたか(確認できる事実)
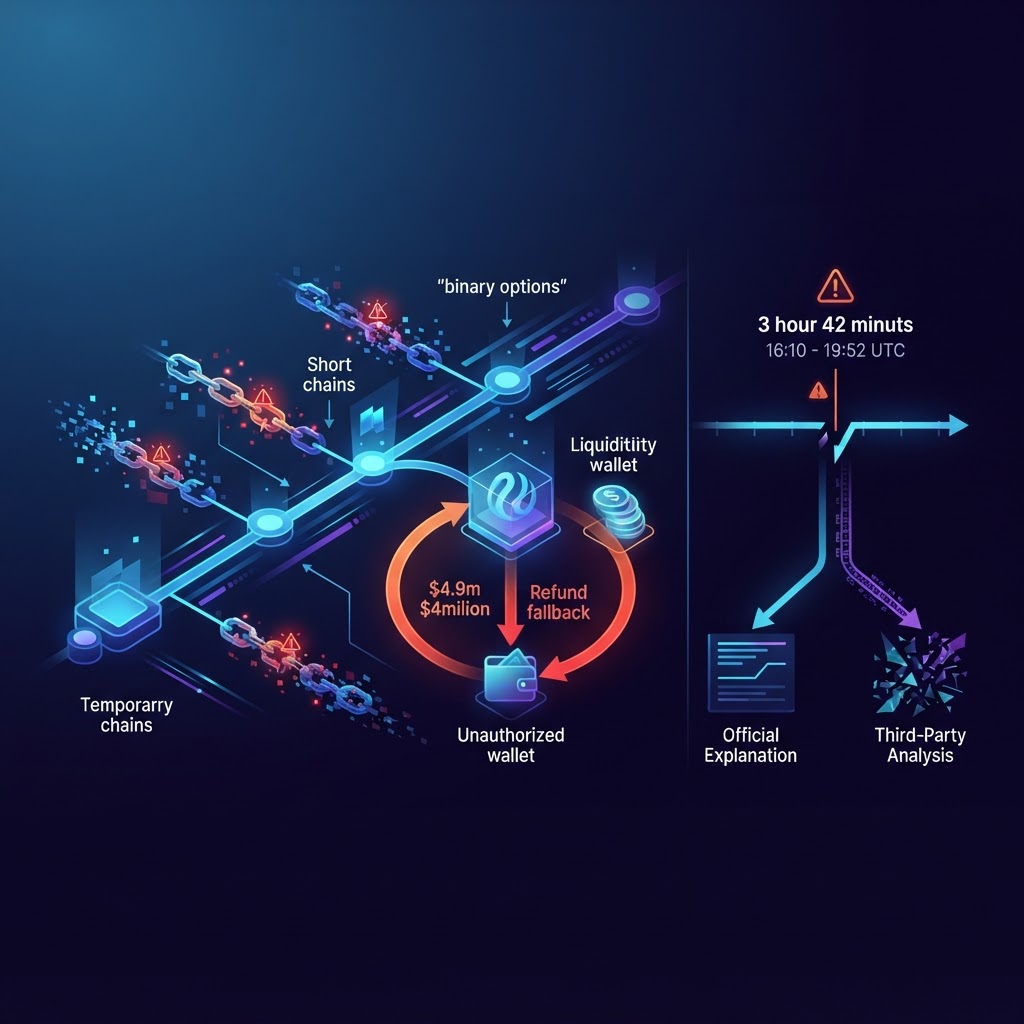
チェーンの記録として確認されているのは次の点である。ブロック181,027,006 のタイムスタンプが2026年8月31日16時10分02秒(UTC)、次のブロック181,027,007 が同日19時52分14秒(UTC)。差は3時間42分12秒で、高さは境目をまたいで1つだけ進んでいる。すなわちロールバックは行われておらず、既に執行された取引はそのまま残った。直前の時期にはブロック間隔が約37分から38分まで伸びており、生成が事実上機能不全に陥っていたことが窺える。
9月1日、Injective は公式Xで、コントリビュータが全バリデータとエコシステム基盤に対して緊急アップグレードを実施したこと、想定より時間を要したこと、ブロックチェーンとINJは終始安全であり、コンセンサス機構・ネイティブ資産・ステーク済み資産は毀損していないことを表明した。攻撃はバイナリオプション市場を運用する少数のエコシステム・アプリケーションに限定されたものであり、「エクスプロイト」「チェーンの停止」と報じたものは不正確である、という立場である。加速したアップグレードの結果、所定の時間内に更新を完了できなかった一部のバリデータが一時的に jail され、Coinbase や Coins.ph を含む取引所が入出金を一時制限した。
一方、オンチェーン調査を行った独立研究者(Paddy-earthling、INJ保有を開示)と Rarma は、公式の位置づけに対して精度の面から異議を唱えている。前者は、攻撃が Injective ネイティブの exchange モジュールと insurance モジュールのメッセージを用いていること、緊急リリース v1.20.3-safeharbor.1 が保険基金の建て通貨チェックを追加し、メインネットでのバイナリオプション決済を無効化していることを指摘し、脆弱なロジックはアプリケーションコードではなくプロトコル側のモジュールにあったと主張している。記事時点で Injective は完全な技術ポストモーテムを公表しておらず、以下の攻撃機序の記述は第三者分析に依拠している。
攻撃が成立した条件
第三者分析によれば、攻撃者は MsgInstantBinaryOptionsMarketLaunch を使い、自らを管理者とするバイナリオプション市場を立ち上げ、そこに自前のオラクルを紐づけた。オラクルのシンボルは NO_PRICE_FOR_REFUND_P44_USDC と名付けられ、満期と決済のタイムスタンプはおよそ10秒差、手数料は 1e-6、想定元本に上限なしという設定だった。決済時に有効な価格が得られない場合、プロトコルは返金経路にフォールバックする。この設計を前提に、パラメータのすべてが「即座に価格なし返金へ落ちる」方向に揃えられていた。攻撃者は自分の複数のサブアカウント間で売りと買いを同時に持ち、預け入れた担保を超える額を引き出したとされる。作成された短命市場は299個に上る。
流出額は約490万ドル(1ドル=156円換算で約7億6,400万円。レートは2026年9月3日、Trading Economics の値による)と推計され、その規模がEthereumへブリッジされたと報告されている。皮肉なことに、最後の試行が失敗したのは対策が効いたからではなく、攻撃自身の負荷でブロック生成が約38分間隔まで遅延し、決済のタイムスタンプが期限切れになったためだった。
情報開示の面でも論点が残った。停止が続いていた3時間42分のあいだ、Injective の公式アカウントは製品告知を2件投稿しており、障害への言及はなかったと複数の観測者が指摘している。これは技術的な失敗ではないが、統合先の運用チームが「公式チャネルを監視していれば異常を察知できる」という前提を置けないことを意味する。8月に停止・ロールバックを行った Cronos や、同種の対応をとった他のチェーンが公開の場で経緯を説明したのと比べると、対応の性格が異なる。
もう一点、Injective は injective-core および injective-chain の公開リポジトリを非公開化しており、外部からソースを追えない状態にある。攻撃者にバグを見つけにくくするというのが説明された論理だが、今回の攻撃はメッセージ型とパラメータの組み合わせで成立しており、ソースコードを読まずとも到達可能な種類のものだったと第三者は評価している。難読化による防御が、実際にどの攻撃クラスに効くのかを切り分けずに採用されると、外部の実装者が仕様を検証できないコストだけが残る。
一般化できる論点は、パーミッションレスな市場作成と、オラクル欠損時のフォールバックを組み合わせた設計である。個々の機能は妥当でも、「誰でも市場を作れる」「市場作成者が価格ソースを指定できる」「価格が来なければ返金する」の3つが同時に成り立つと、攻撃者は自分に都合のよい失敗条件を作れる。返金経路は例外処理として書かれるため、正常系ほど厳密なテストや不変条件チェックが当たらないという構造的な弱点も重なった。8月に Cronos が Tectonic の価格操作を受けてロールバックした事例と比べると、こちらは価格の操作ではなく「価格が来ない状態の作成」であり、オラクルの健全性ではなく欠損時の挙動が突かれた点が異なる。
想定される落とし穴
第一に、「ロールバックしていない=影響が小さい」ではない。高さが1つだけ進んだ事実は、既存の取引が保全されたことを示すが、3時間42分にわたって決済が止まったこと自体は、取引所・ブリッジ・清算ボットにとって重い事象である。
第二に、公式声明の「アップグレードであって停止ではない」という表現は、運用上の判断材料としては使いにくい。実際にはブロックが進まず、バリデータは jail され、取引所は入出金を止めた。監視の設計では、公式アナウンスの文言ではなく自分たちが観測するブロック間隔とファイナリティを基準に据える必要がある。
第三に、緊急対応そのものが破壊的変更になっている。v1.20.3-safeharbor.1 はメインネットでのバイナリオプション決済を無効化したとされる。封じ込めとしては妥当だが、当該市場を前提に組まれていたアプリケーションやボットは、攻撃とは無関係に動かなくなる。緊急リリースは「元に戻す」ではなく「機能を落とす」形をとることがあり、統合側は自社の依存機能が停止対象に含まれていないかを、リリースノートの差分で確認する必要がある。
第四に、一部バリデータの jail は復旧後にも尾を引く。所定の時間内に更新できなかったバリデータが jail され、表示上のステーク総量が一時的に減少した。緊急アップグレードでは更新期限が通常より短くなるため、自動化されていない運用は構造的に不利になる。
【技術インサイトとアクション】
- 例外処理は攻撃者にとって最も安い入口である。「正常な価格が来なかったとき」の分岐は、正常系に比べて不変条件のテストが薄くなりやすく、しかも攻撃者側からは失敗条件を自作できることが多い。自社のコントラクトでも、オラクル欠損・タイムアウト・清算失敗時のフォールバックは正常系と同等の厳密さで検査すべきである。 [コントラクト開発者] 次回の監査依頼までに、外部データが欠損した場合の分岐を列挙し、各分岐について「攻撃者がその条件を意図的に作れるか」を明示的にレビュー項目へ追加する。
- パーミッションレスな市場・プール作成機能を持つプロトコルでは、作成者がパラメータ(価格ソース、満期、手数料、上限)を自由に指定できること自体が権限である。誰でも作れることと、何でも指定できることは分けて設計できる。 [プロダクト側・コントラクト開発者] 今四半期内に、自社の作成系エンドポイントについて、価格ソースのホワイトリスト化と想定元本の上限設定の有無を棚卸しし、未設定なら仕様変更の起票を行う。
- 公式の説明と第三者のオンチェーン分析が食い違うとき、統合側が依拠すべきは自分で観測できる指標である。声明の文言は責任範囲の説明であって、運用の判断材料ではない。 [インテグレーター・運用担当] 今週中に、対象チェーンのブロック間隔とファイナリティ遅延を独自に監視するアラートを整備し、公式ステータス表示に依存しない停止検知の経路を確保する。
【引用:出典】
- Injective 公式X 声明(2026年9月1日): https://x.com/injective
- CryptoSlate「Injective disputes four-hour halt claim after $4.9 million exploit」(2026年9月2日): https://cryptoslate.com/a-layer-1-blockchain-froze-for-4-hours-to-stop-a-4-9-million-hack-then-claimed-it-was-just-an-upgrade/
- Metaverse Post「Injective Exploited For $4.9M Via Market ID Collision In Binary Options Settlement Logic」(2026年9月): https://mpost.io/injective-exploited-for-4-9m-via-market-id-collision-in-binary-options-settlement-logic/
- ETHNews「Injective Exploit Drains $4.9M as Ontology Halts Mainnet」(2026年9月): https://ethnews.com/injective-exploit-drains-4-9m-as-ontology-halts-mainnet/
- Trading Economics(USD/JPY、2026年9月3日): https://tradingeconomics.com/japan/currency
本記事は公開情報に基づく技術解説であり、投資助言を目的としたものではありません。