Technology Insights
最新のテクノロジー動向とインサイトをお届けします。
暗号資産取引所 Bitget は2026年9月24日、ホットおよびウォームのウォレットから不正送金を検知した。被害額は当初の3億5,160万ドルから3億8,750万ドル(約609億円)に上方修正された。 CEO は、攻撃者がウォレット基盤のバックエンドを侵害し、取引データを偽装して承認プロセスに送金を実行させたと説明しており、秘密鍵の漏えいは否定している。 鍵管理を厳格にしても、署名の前段で「何を承認しているか」を独立に検証していなければ防げない。自社のカストディや出金基盤の承認経路を点検すべき事例である。正式な根本原因レポートは9月26日時点で未公開である。
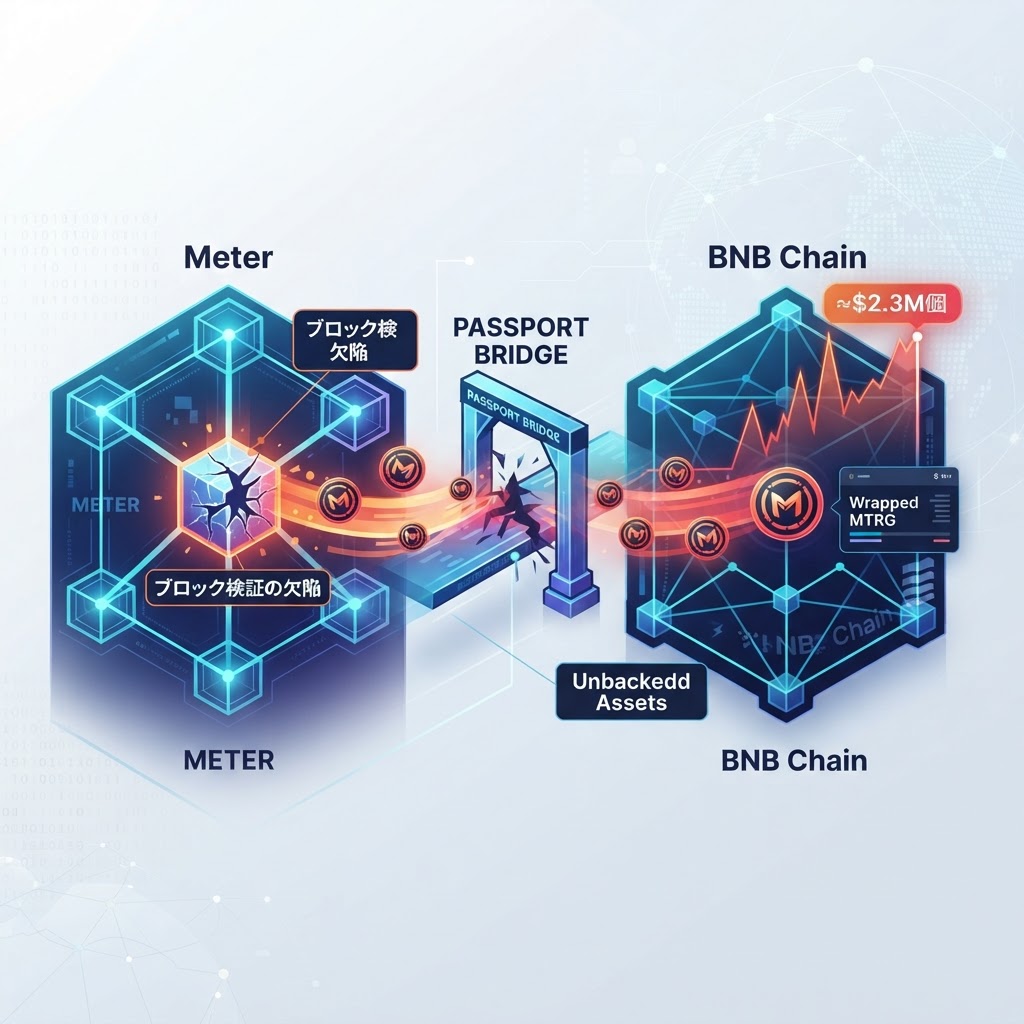
EVM 互換 L1 の Meter は2026年9月24日、前日21:14 UTC から攻撃者が「ブロック検証の欠陥」を突き、担保のない MTR と MTRG を発行して DEX で売却し、ブリッジで持ち出したと公表した。メインネットと Passport ブリッジは停止されている。 Blockaid によれば、BNB Chain 側では約230万ドル相当の担保なし wrapped MTRG が約2回の発行取引で作られた。ブリッジ自体のコードではなく、送金元チェーンが不正な状態を受け入れたことが起点とみられる。 詳細なポストモーテムは未公開である。外部チェーンからの入金を受けるシステムは、送金元チェーンのロールバックや無効化が自社の台帳に波及したときの手順を今のうちに決めておく必要がある。
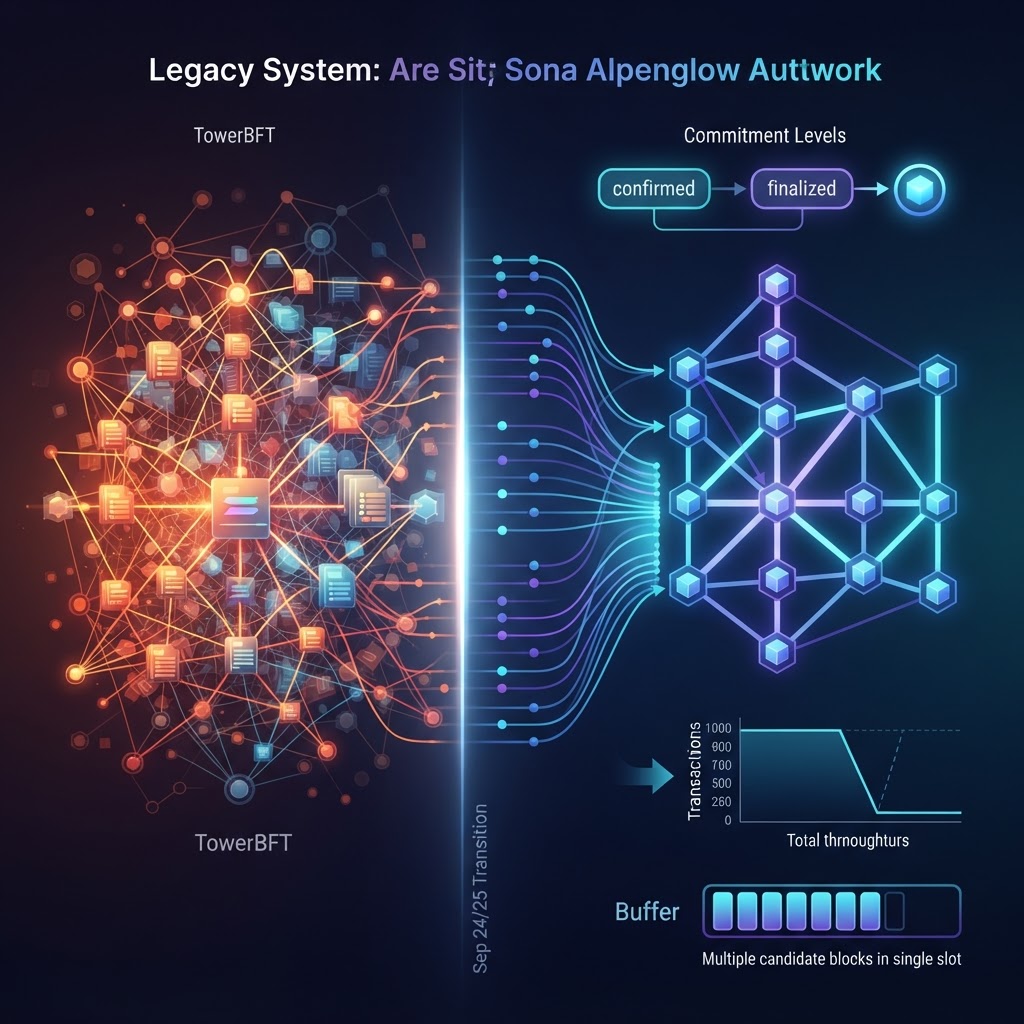
Anza は2026年9月24日にテストネット、25日にデブネットで、コンセンサスを TowerBFT から Alpenglow(Votor)に切り替えた。メインネットの日付は「観測期間の後」とされ、未発表である。 Alpenglow は投票をブロック外でやり取りする方式で、`confirmed` と `finalized` が同じ意味になり、日次トランザクションの5割超を占めていた投票トランザクションがブロックから消える。同じスロットに複数の候補ブロックが存在しうる点もデータ処理に効く。 RPC・インデクサ・分析基盤の担当者は、メインネット移行前にデブネットで commitment 指定、取引件数の基準値、スロット単位のバッファ設計を検証すべき段階に入った。
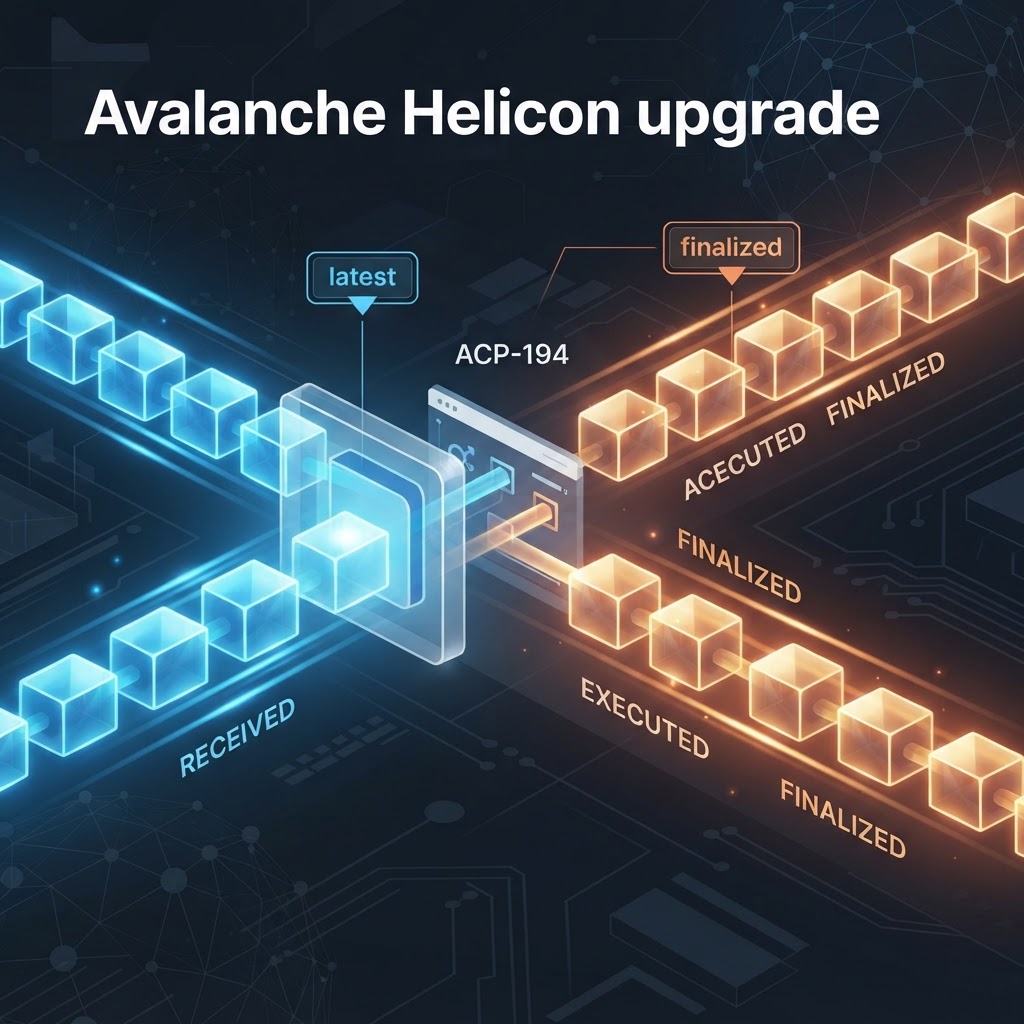
Avalanche は2026年9月22日 15:00 UTC、6件の ACP を束ねた Helicon アップグレードをメインネットで有効化し、全ノードに AvalancheGo v1.15.0 への更新を義務づけた。 中核は ACP-194 で、C-Chain はブロックを先に受理し、実行と確定(settle)を後から行う構造に変わった。これに伴い RPC のブロックタグの意味、最低ガス価格、ステートシンクの挙動、バリデータの報酬条件が同時に変わっている。 C-Chain に接続するインテグレーターは、`latest` を確定済みとして扱うコードと固定ガス価格の前提を今すぐ点検する必要がある。
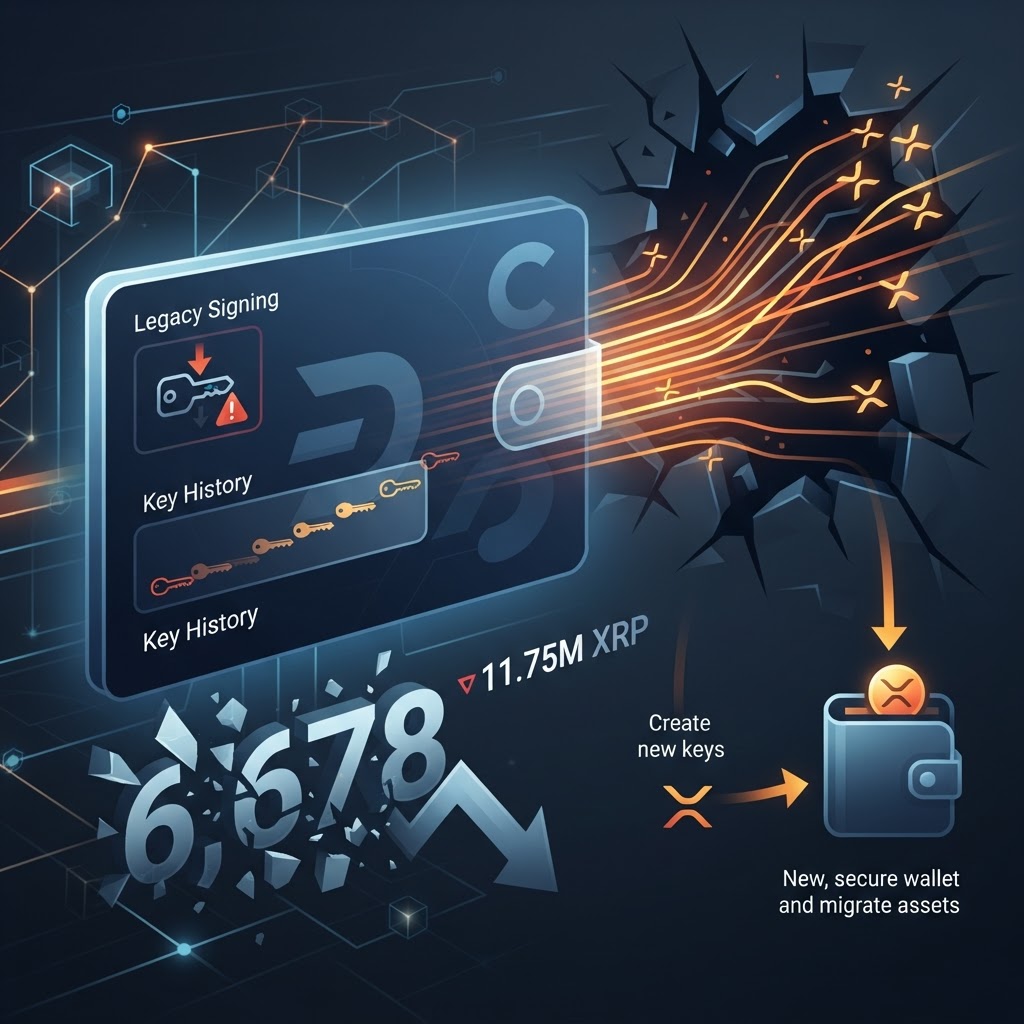
韓国 IoTrust のウォレット DCENT は2026年9月16日、ソフトウェアウォレット「App Wallet」からの不正送金を告知した。XRPL.to の集計では、9月15日から20日までに6,678のウォレットから約1,175万 XRP が引き出された。 同社が示した影響条件は、リカバリーフレーズを App Wallet に入力したこと、署名(送金・承認)の履歴があること、その署名が8.1.0未満の版で行われたことの三つである。技術的な原因は非公開のままだ。 この条件は、アプリを更新しても過去に使った鍵の危険は残ることを意味する。新しいリカバリーフレーズでの鍵の作り直しと資産の移動が唯一の対処になる。
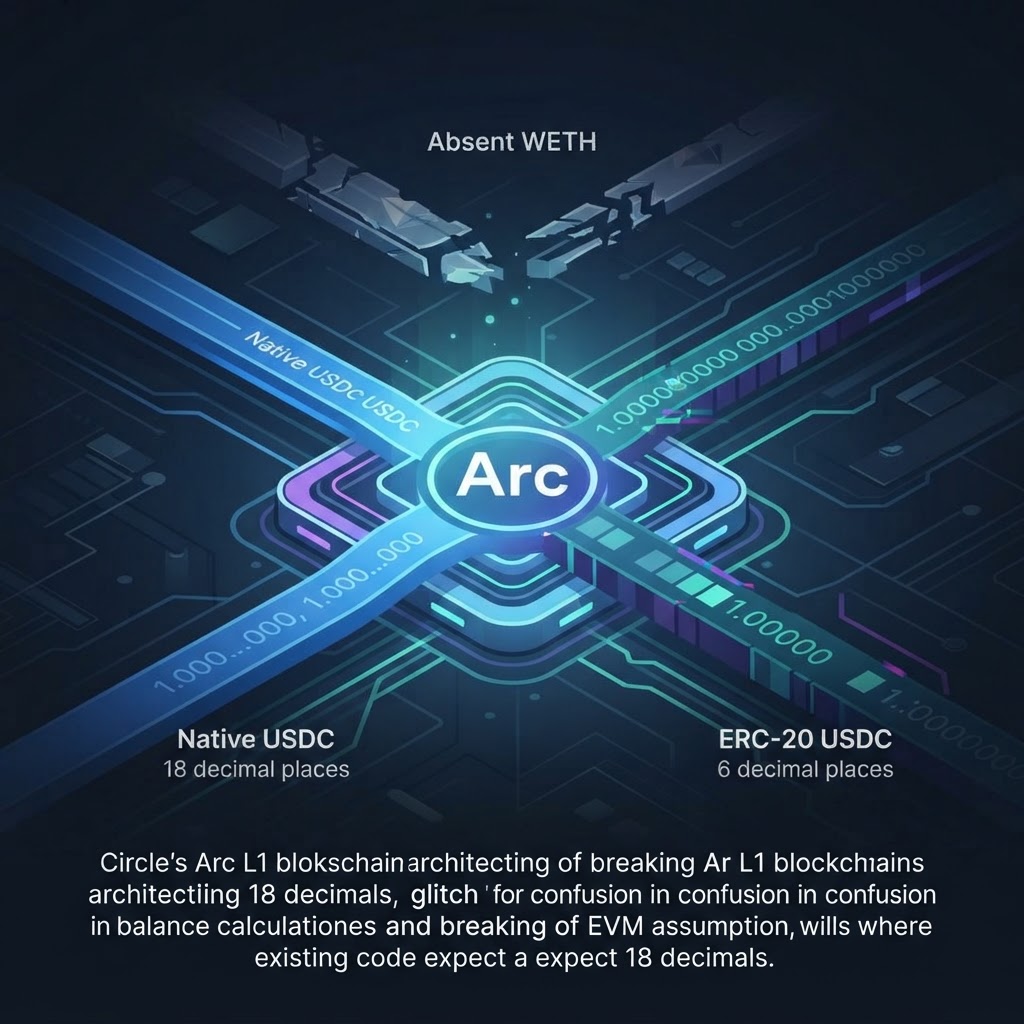
Circle は2026年9月16日、USDC をネイティブのガス資産とする EVM 互換 L1「Arc」のパブリックメインネットを公開した。Circle を含む12の機関がバリデータを務め、Tendermint 系の Malachite BFT で決定的ファイナリティを提供する。 Arc の USDC は一つの残高に二つのインターフェースを持つ。ネイティブ側は18桁、ERC-20 側(0x3600…0000)は6桁で表現され、ラップ型の WETH は存在しない。「EVM 互換だから既存コードがそのまま動く」という前提は、金額の扱いで最も崩れやすい。 接続を検討するインテグレーターは、桁変換の境界、残高の二重計上、WETH 経由のルーティングの三点を、ドキュメントではなくノードへの実クエリで確認してから統合すべきである。
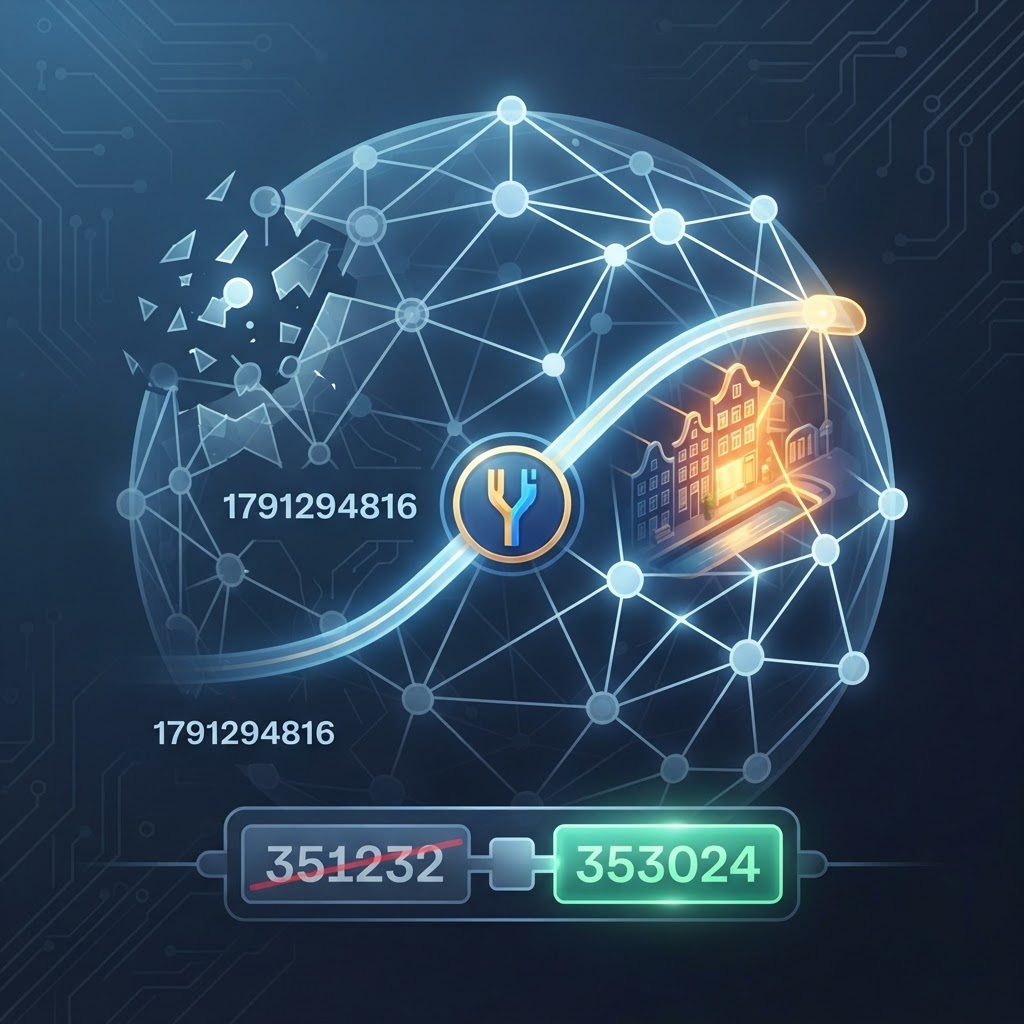
Ethereum のコア開発者は、Glamsterdam を Sepolia テストネットで2026年10月6日 13:53:36 UTC(エポック353024、タイムスタンプ1791294816)に有効化することを確定した。9月16日には Glamsterdam-Devnet-11 で、初めて参加率の低下なしにフォーク移行が完了した。 これまで報道で流通していた「エポック351232」は9月28日案の値であり、10月6日に対応する正式な値は353024である。当シリーズが前回指摘した日付との不一致は、これで解消した。 Sepolia でノードや L2、インデクサを運用する組織は、フォークの約9日前となる今週のうちに、EL と CL の両方で Sepolia の日程を組み込んだクライアント版を特定し、更新の計画を固める必要がある。Hoodi とメインネットの日程は未定である。
Ethereum L1 の EIP-8141(Frame Transactions)と Base 主導の EIP-8130 は、両方で使える共通規格を探る協議を行っていたが、2026年9月第2週に打ち切られた。Ethlabs の Derek Chiang 氏が9月14日に公表した。 決裂の理由は技術的な行き詰まりではなく優先順位の違いにある。Ethereum は検閲耐性・プライバシー・安全性を、Base はスケール・カスタマイズ性・コンプライアンスを優先した。両提案が予定どおり実装されれば、ネイティブ AA のトランザクション形式は L1 と Base で分かれる。 ウォレット、SDK、署名基盤の担当者は、ERC-4337 と EIP-7702 に加えて二つのネイティブ形式を扱う前提で、抽象化層の設計を始めるべき段階にある。
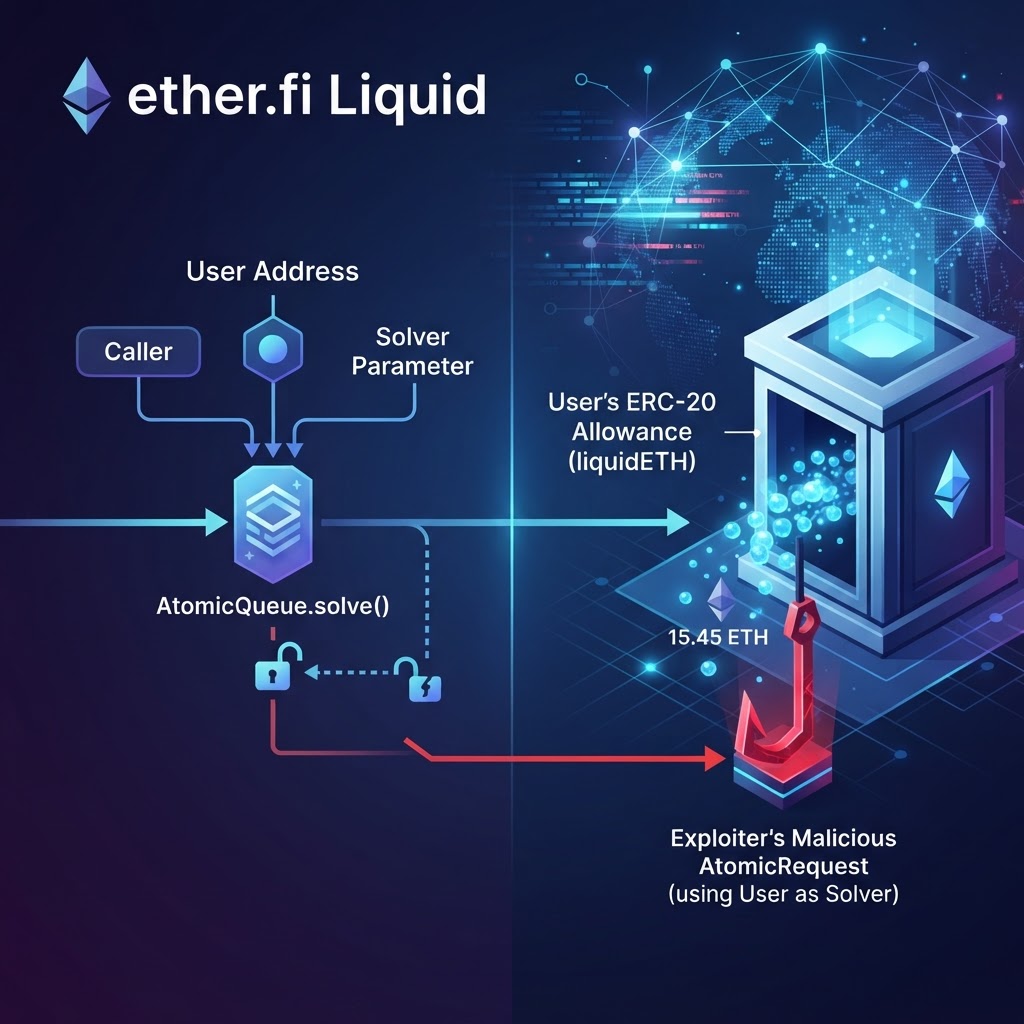
2026年9月11日、ether.fi Liquid(liquidETH)の利用者約11名が、合計約15.45 ETH(約38,130ドル)を失った。原因は`AtomicQueue.solve()`が呼び出し元から渡されたsolverパラメータを検証しておらず、攻撃者が細工したAtomicRequestによって、既に承認を与えていた被害者アドレスをsolverとして振る舞わせ、残っていたERC-20のallowanceを`transferFrom`で消化できた点にある。被害額は小さいが、同じ週にBNB Chainでも同型の事例が起きており、「過去に与えたapproveが第三者コントラクトの引数次第で攻撃面になる」という共通の教訓がある。
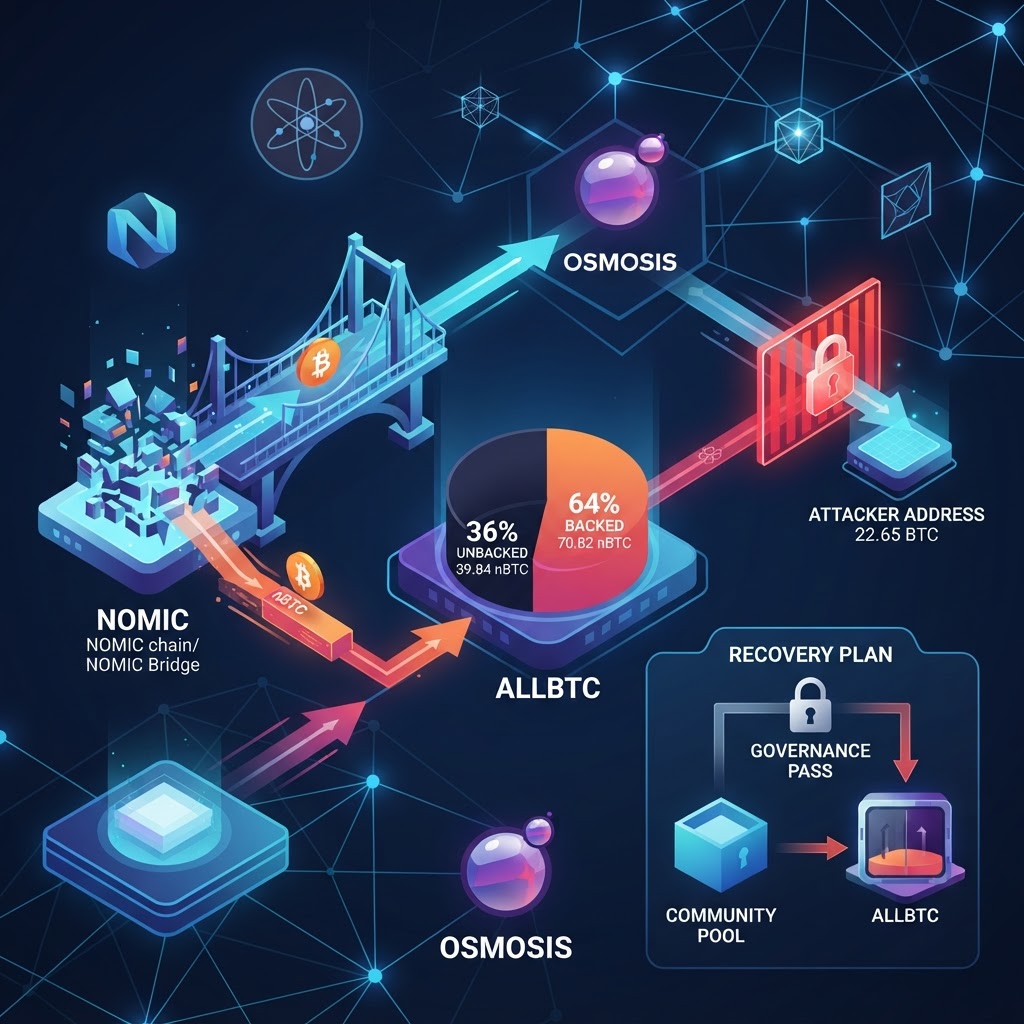
2026年9月9日、Osmosisは、Nomicの独自フォワーディング機構の欠陥によってnBTCが二重支払いされ、裏付けのないバウチャーがIBC経由でOsmosisに入り込んでいたと公表した。allBTCの裏付けに含まれる39.84 nBTC(裏付けの約36.03%)が無効で、モデレーションsubDAOが入出金を停止し、バリデータは緊急アップグレードで攻撃者アドレスの22.65 BTCを凍結した。OsmosisチェーンとIBC自体は侵害されておらず、原因はNomic側のロジックにある。復旧は凍結分の没収とコミュニティプールからの補填という2段階で、いずれもガバナンス可決が前提である。
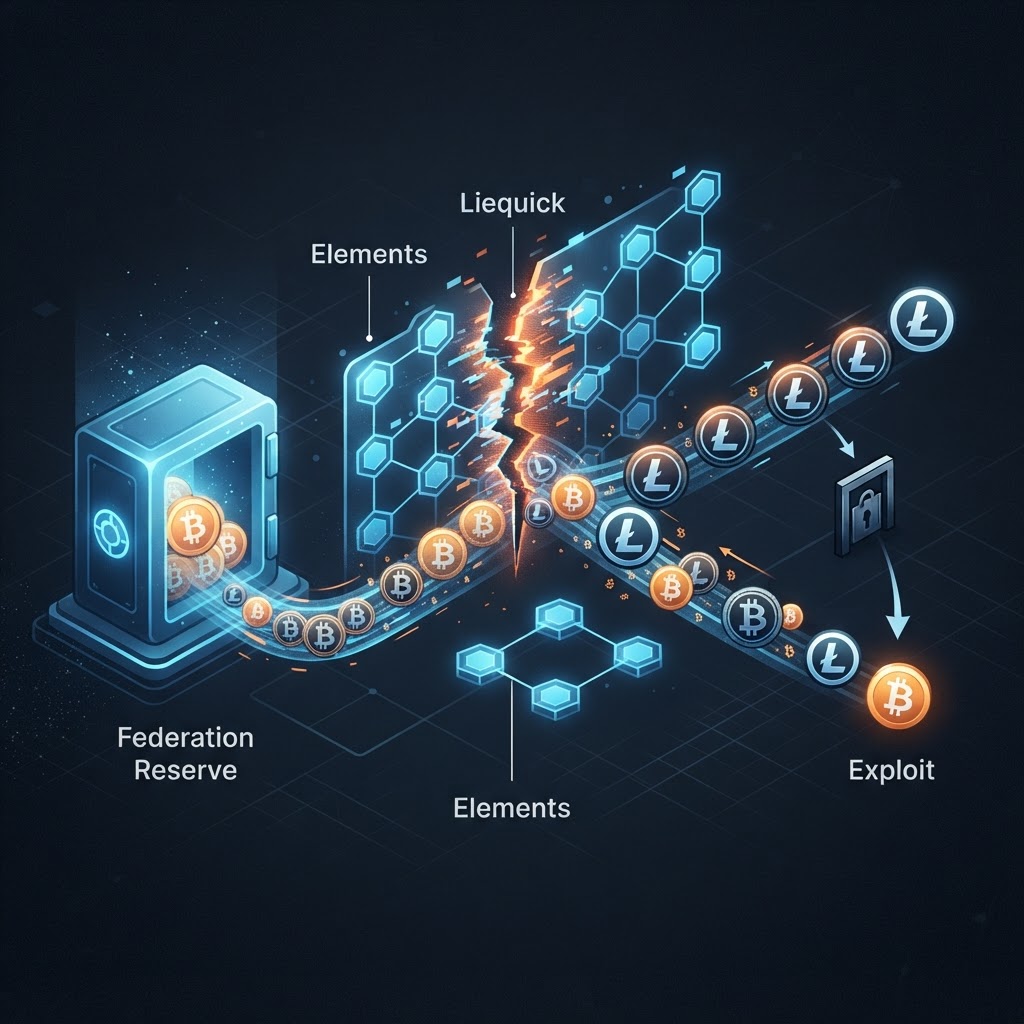
2026年9月6日15:53:10 UTC、Liquidブロック4,050,336で、Elementsがレンジプルーフの検証結果をキャッシュする処理の欠陥が突かれ、裏付けのないL-BTCが約4,000 BTC分発行された。発行された偽のL-BTCは通常のペグアウト経路を通ってフェデレーション準備金から本物のビットコインを引き出しており、秘密鍵の漏洩はない。運用者はElements v23.3.4への更新が必須で、L-BTCを扱うサービスは「準備金残高ではなく発行量の妥当性」を監視対象に加える必要がある。
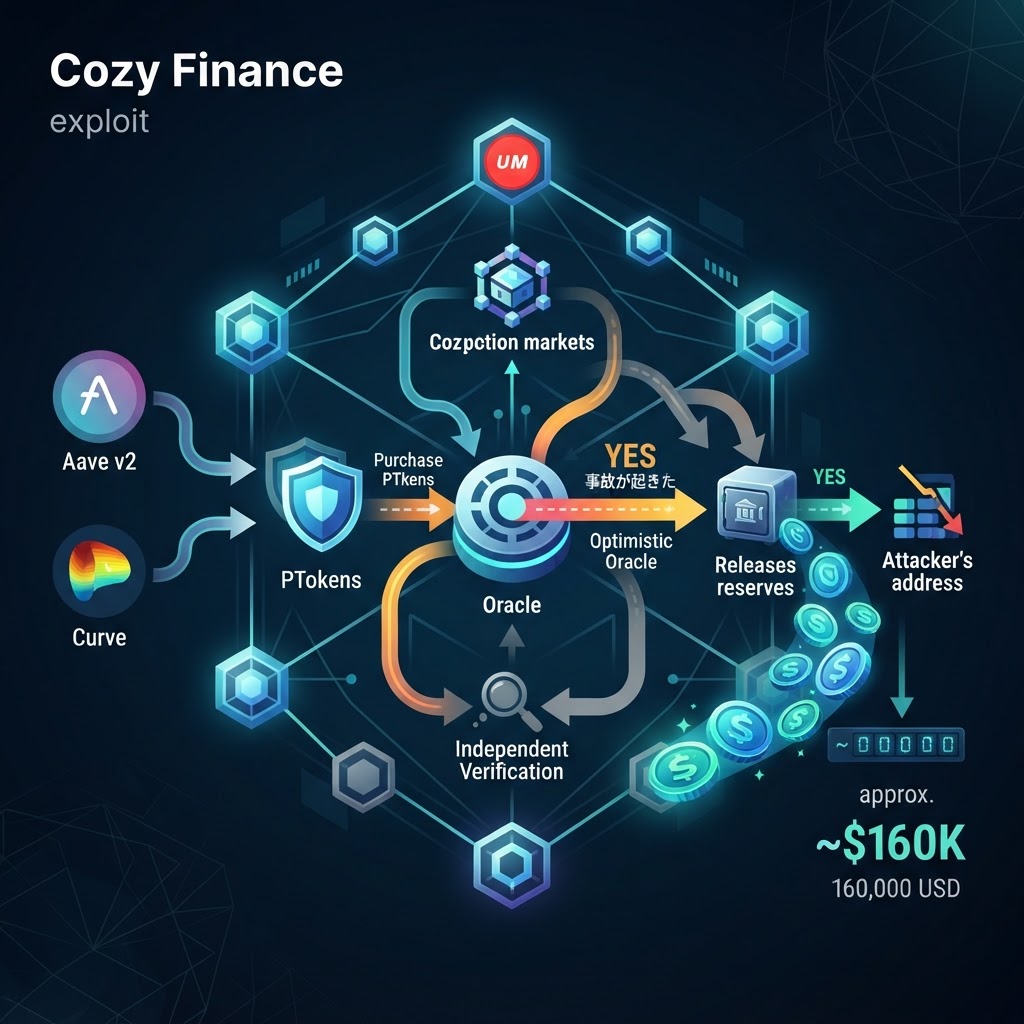
2026年9月7日、Optimism上のDeFiプロテクションプロトコルCozy Financeが、約16万ドル相当を失った。攻撃者はAave v2とCurveのプロテクションマーケットでPTokenを取得したうえで、UMAのOptimistic Oracleへ「YES(事故が起きた)」という回答を提出し、誰にも異議を申し立てられないまま確定させた。トリガー側が実際の被害を独立に検証せず、支払いの受給資格が提案前のスナップショットに紐づいていなかったことが、この組み合わせを成立させた。
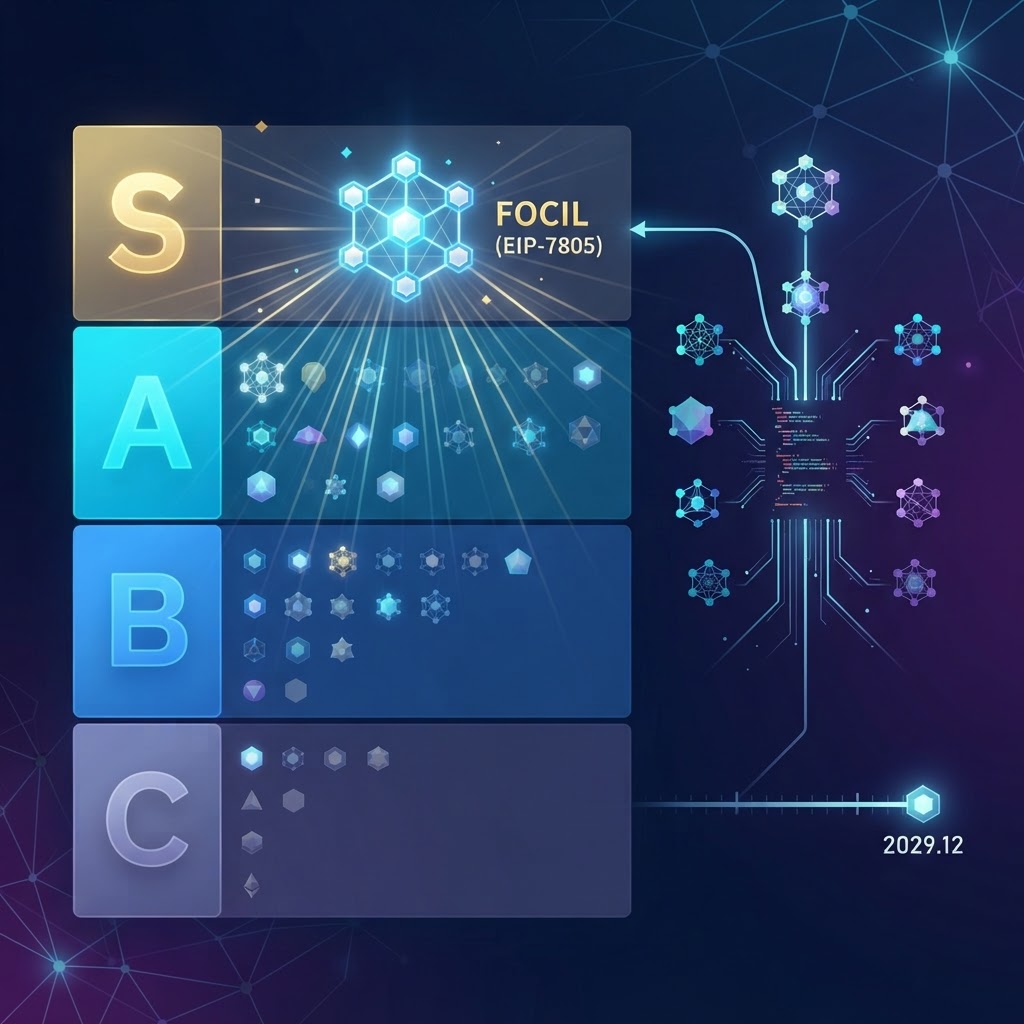
2026年9月7日、Ethereum FoundationのProtocolクラスタが、Hegotáへの採用が提案された62件のEIPすべてに等級を付けたティアリストと、その根拠となる優先順位を示す姉妹記事を公開した。従来はクライアントチームごとに意見表明していたものを、9チーム約60人が397件の採点を持ち寄って一本化した点が最大の変更で、等級には「Sなら日程の方を曲げる」という実装コミットメントが紐づく。基盤層の耐量子化を2029年12月に間に合わせるという期限が、どのEIPを推すかの判断軸になっている。
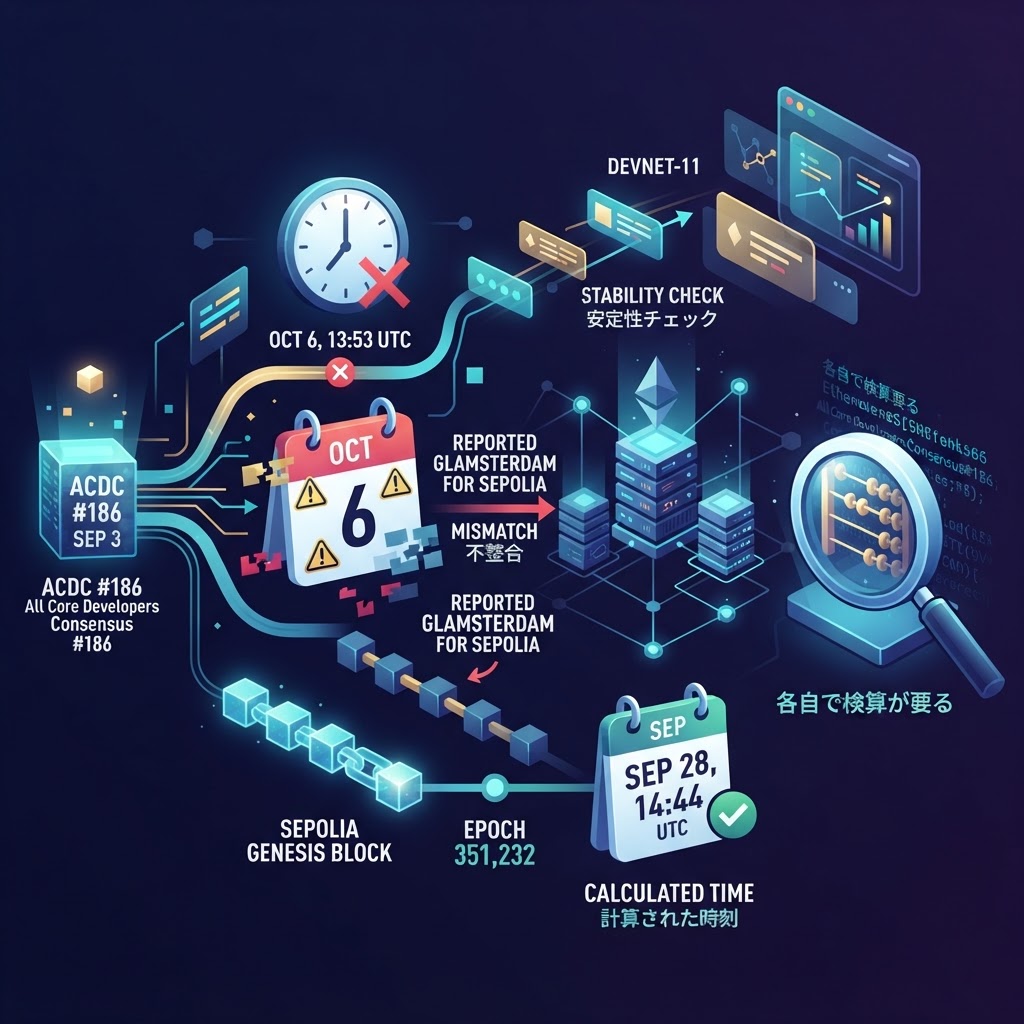
2026年9月3日のAll Core Developers Consensus #186で、GlamsterdamのSepolia適用候補としてエポック351232が合意され、対応する時刻は10月6日13:53 UTCと報じられた。ただしSepoliaのビーコン創世時刻から計算すると、エポック351232は9月28日14:44:48 UTCにあたり、10月6日13:53 UTCはエポック境界ですらない。Glamsterdamはいまだどの私設devnetでも安定稼働しておらず、9月14日に立ち上がるDevnet-11の結果が次の判断材料になる。
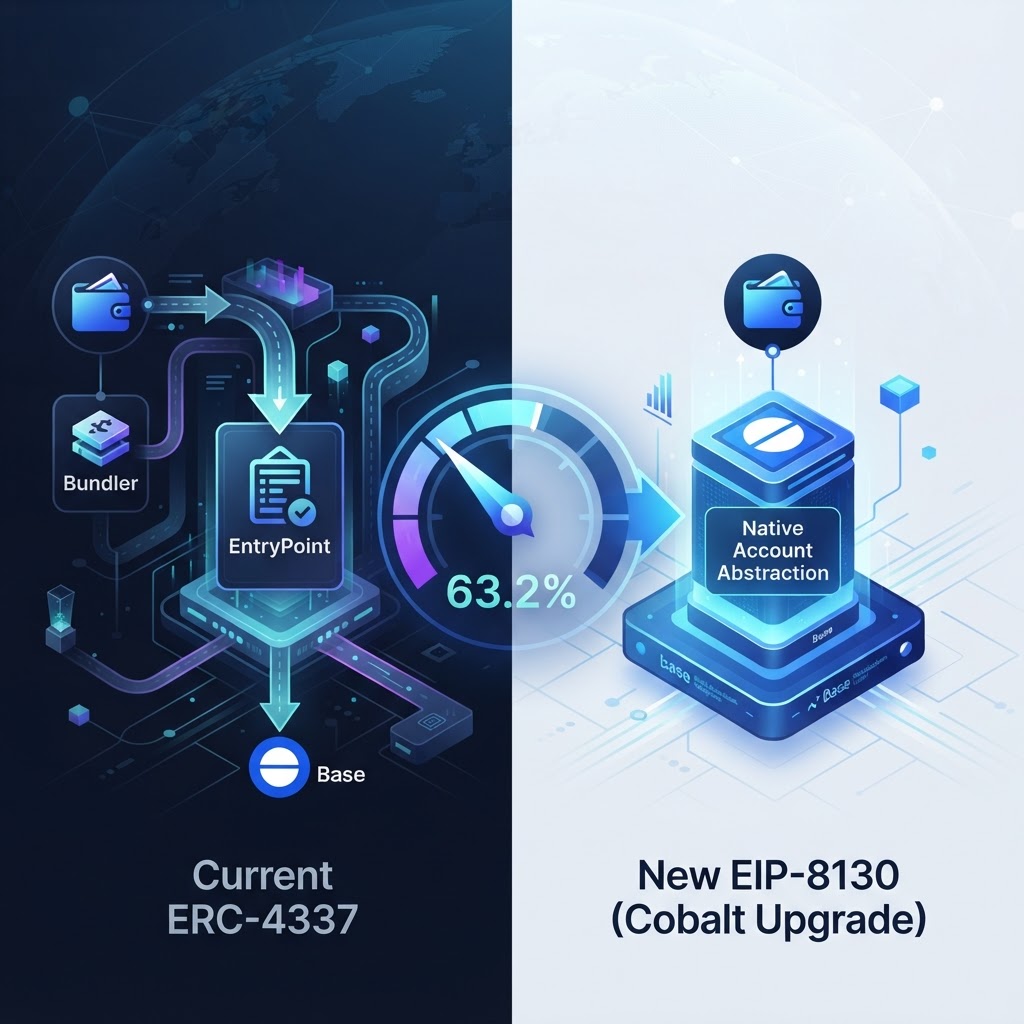
Base は次期ネットワークアップグレード Cobalt で、アカウント抽象化をプロトコル内蔵にする EIP-8130 を導入する計画を公表している。アカウントが「誰が代理でき、署名をどう検証するか」をオンチェーンのシステムコントラクトに登録し、チェーン側が全トランザクションをその設定に照らして検証する方式で、ERC-4337 が必要とした別メンポール・バンドラ・EntryPoint を使わない。Base の公表値では、ERC-4337 と比べて USDC 送金のガス消費が125,000から46,000へ63.2%減、トランザクションのバイト長が83.4%減となる。適用は9月が目標だが記事時点で日時は未確定で、実装は監査未了の実験段階にある。
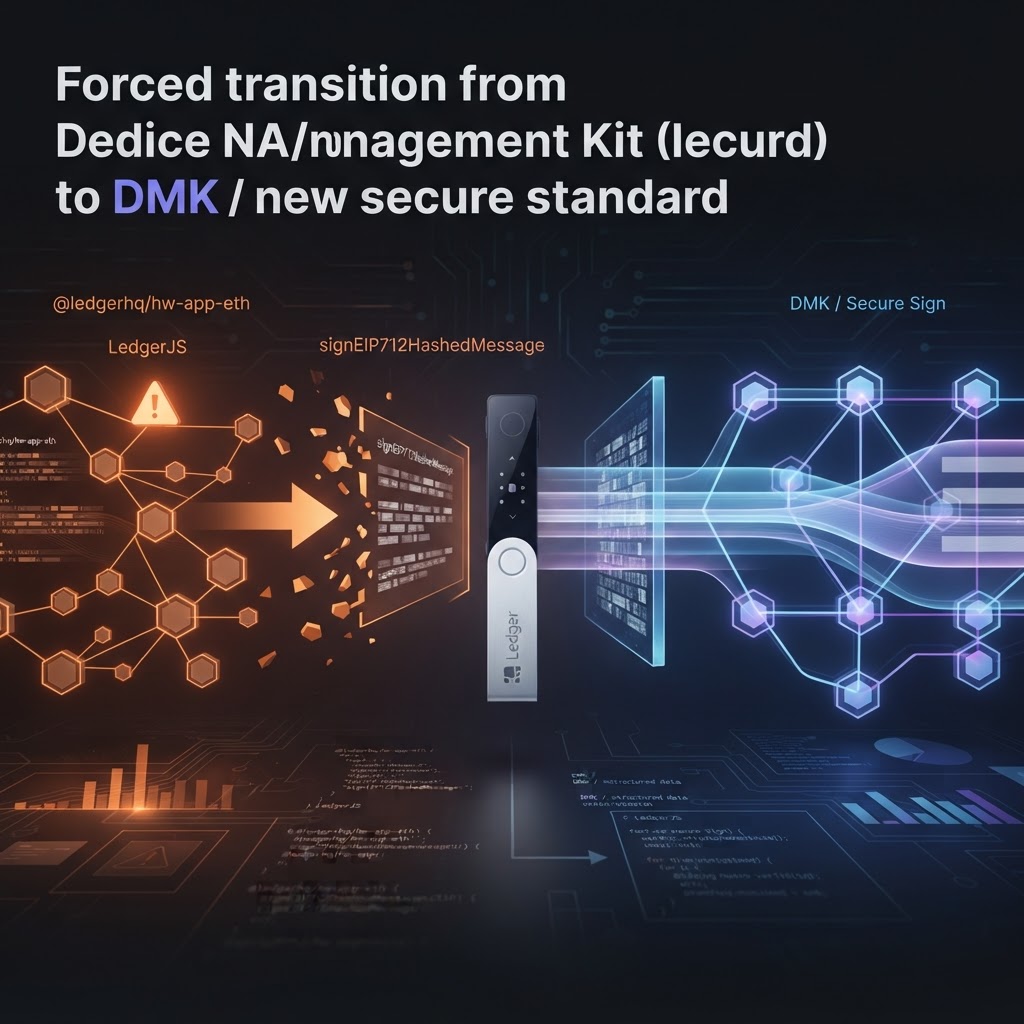
Ledgerは2026年9月中に、Ethereumデバイスアプリから`signEIP712HashedMessage`(EIP-712のハッシュ版=ブラインド署名)のサポートを削除する。これにより`@ledgerhq/hw-app-eth`の最後の動作経路が失われ、`hw-app-*`と`hw-transport-*`のLedgerJSパッケージ群は同日付で一括して非推奨となる。期限までにDevice Management Kit(DMK)へ移行していないアプリケーションは、Ledgerデバイスで型付きデータに署名できなくなる。
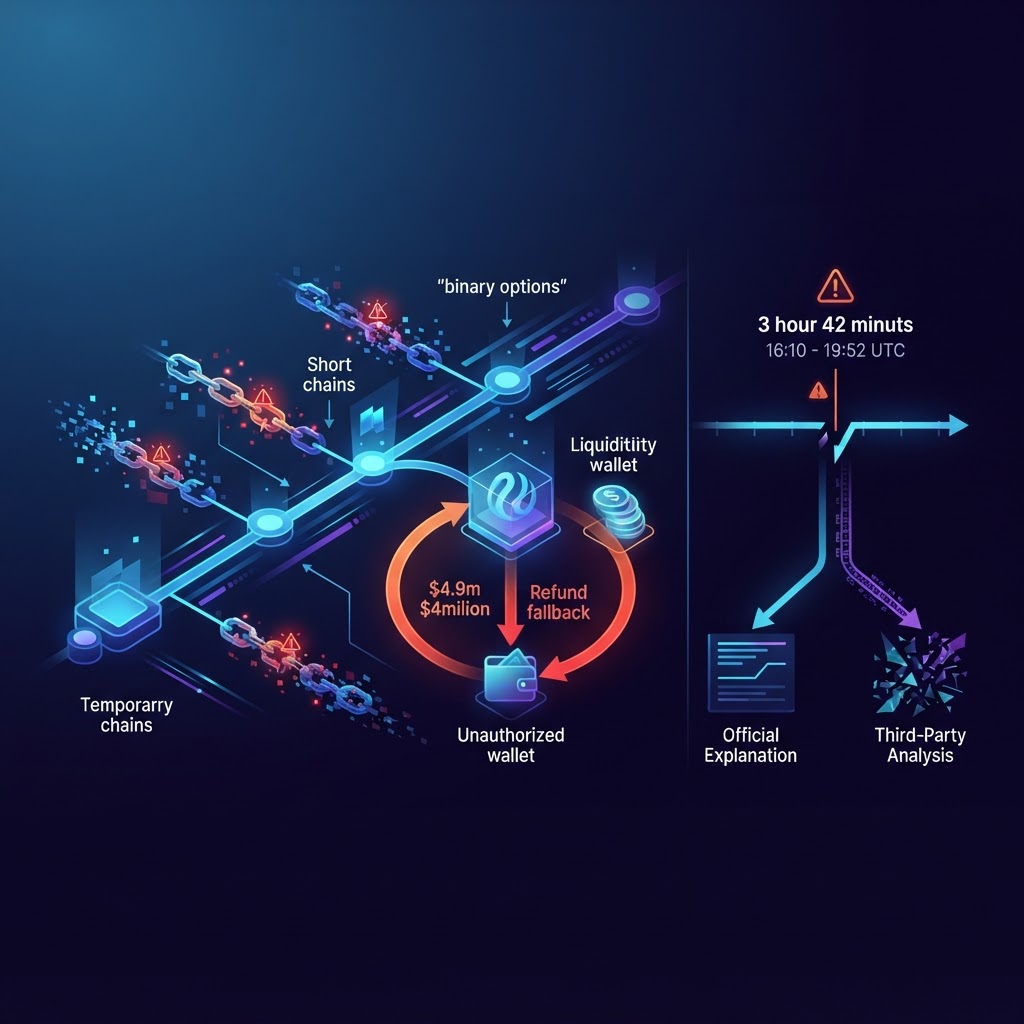
2026年8月31日、Injective メインネットでブロック生成が16時10分02秒(UTC)から19時52分14秒(UTC)まで3時間42分12秒にわたり停止し、その間にバイナリオプション市場を経由して約490万ドル相当が流出した。攻撃者は自ら管理するオラクルを紐づけた短命市場を大量に作成し、決済時に価格が返らない場合の返金フォールバックから預入超過を引き出したとされる。Injective は「停止ではなくアップグレード」と説明しているが、緊急リリースがコアモジュールに手を入れている点で第三者分析と評価が分かれており、公式ポストモーテムを待つ必要がある。
2026年8月30日、Cronos のバリデータは、同チェーン最大のレンディングプロトコル Tectonic に対する価格操作攻撃を受けてブロック生成を停止し、状態を攻撃前のスナップショットへ戻したうえで再起動した。攻撃者は流動性の薄いガバナンストークン TONIC の価格を約20分でおよそ100倍に吊り上げ、担保にして他資産を借り出した。巻き戻しによって大半の資産は動かなかったが、停止前に Ethereum へ渡ったおよそ600万ドルは戻らない。この非対称性が、クロスチェーンに接続している実装にとっての本題である。
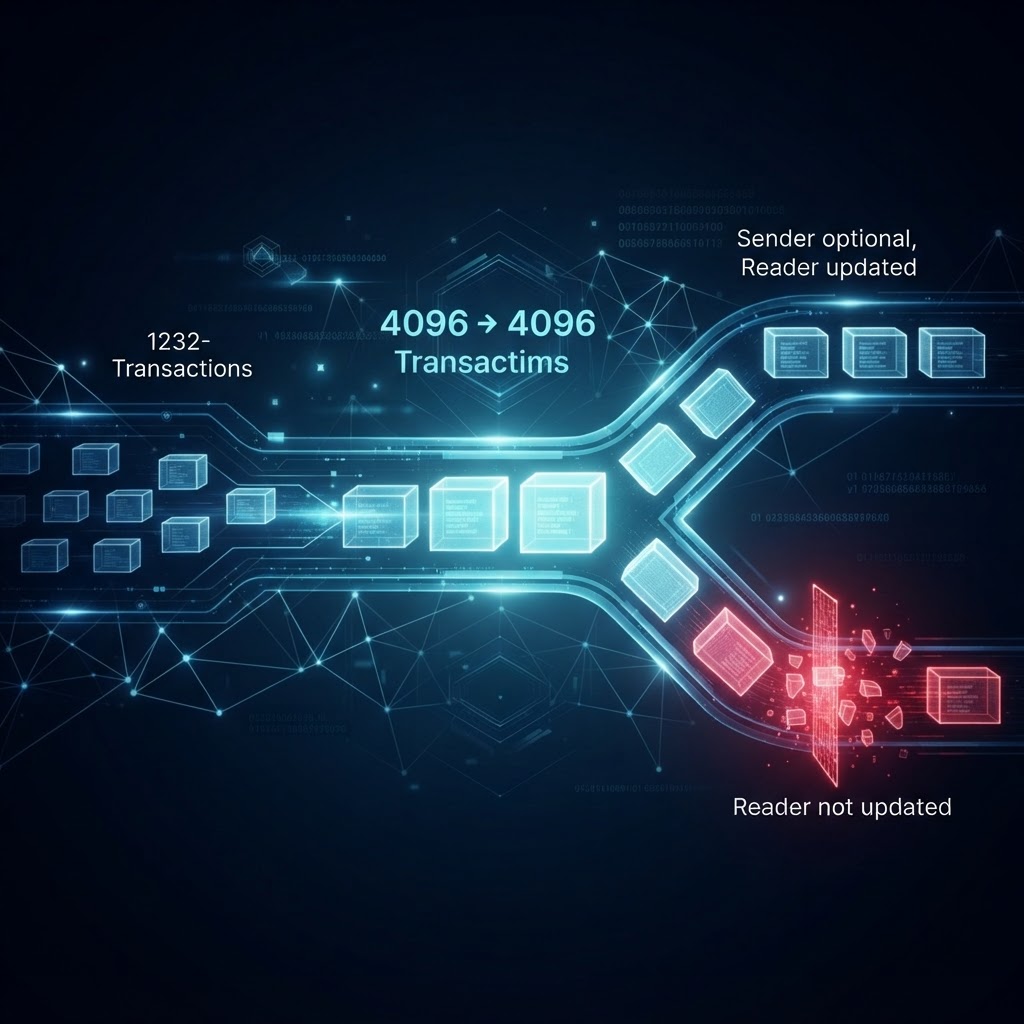
SolanaはSIMD-0296でトランザクションの最大シリアライズ長を1,232バイトから4,096バイトへ引き上げ、SIMD-0385でそれを運ぶv1フォーマットを定義した。テストネットでは9月1日のエポック1025で有効化され、メインネットは9月9日に予定されている。送信側はv1を使わなければ影響を受けないが、ブロックを読む側は`maxSupportedTransactionVersion`の指定とSDK更新を怠ると、v1トランザクションを1件含むブロックの取得が丸ごと失敗する。
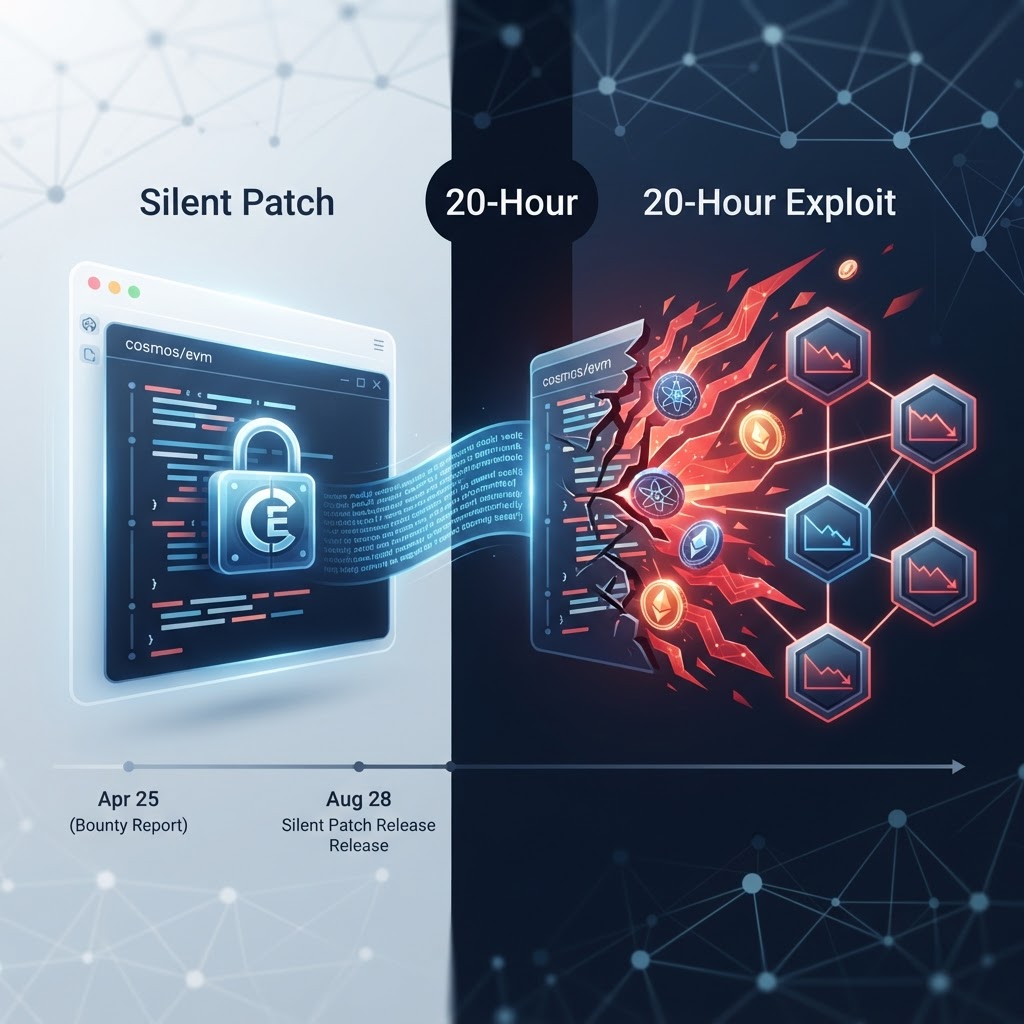
Cosmos Labs は2026年8月28日、共有モジュール cosmos/evm の残高処理に起因する脆弱性 GHSA-7g4w-cg88-2cq2 のポストモーテムを公開した。同社は4月25日にバウンティ経由で報告を受けていたが、本番構成では資金リスクなしと判断し、セキュリティ告知を伴わない公開パッチとして処理した。修正版の公開から約20時間後に最初の攻撃が始まり、6チェーンから換金ベースで約572万ドル(約9.1億円、1米ドル=159円、2026年9月2日時点)が流出した。問題は欠陥そのものより、共有依存の開示設計にある。
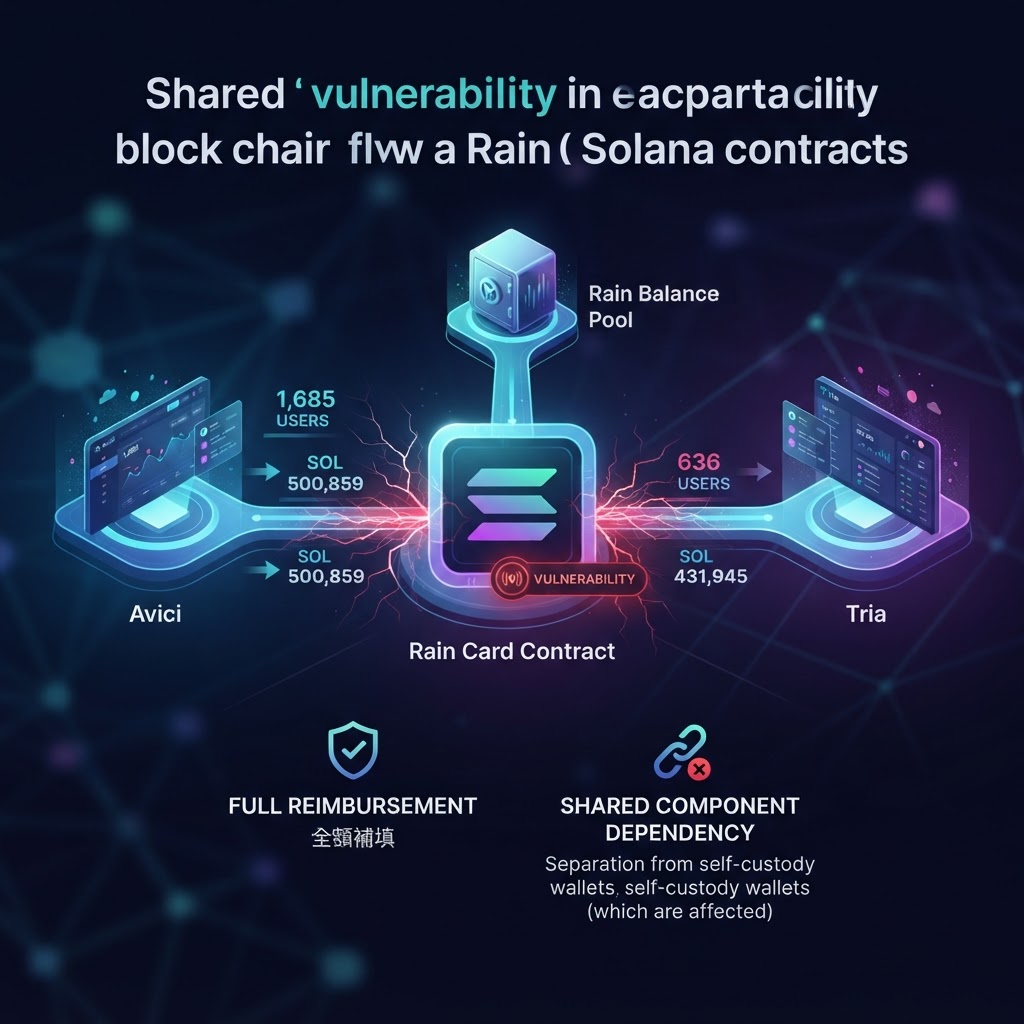
2026年8月28日、Solana ベースのカードプロダクトを提供する Avici と Tria が、共通のカード発行パートナーである Rain の Solana カードコントラクトに脆弱性が見つかったと相次いで開示した。影響範囲はセルフカストディのウォレットではなく、カードにチャージした後の残高を保管する単一のコントラクトに限定されている。Avici は1,685名・50万859ドル、Tria は9月3日の続報で636名・43万1,945ドルと数値を公表し、いずれも全額補填を表明した。自社コードを一行も書き換えていない事業者が同時に被害当事者になる、共有コンポーネント依存の典型例である。
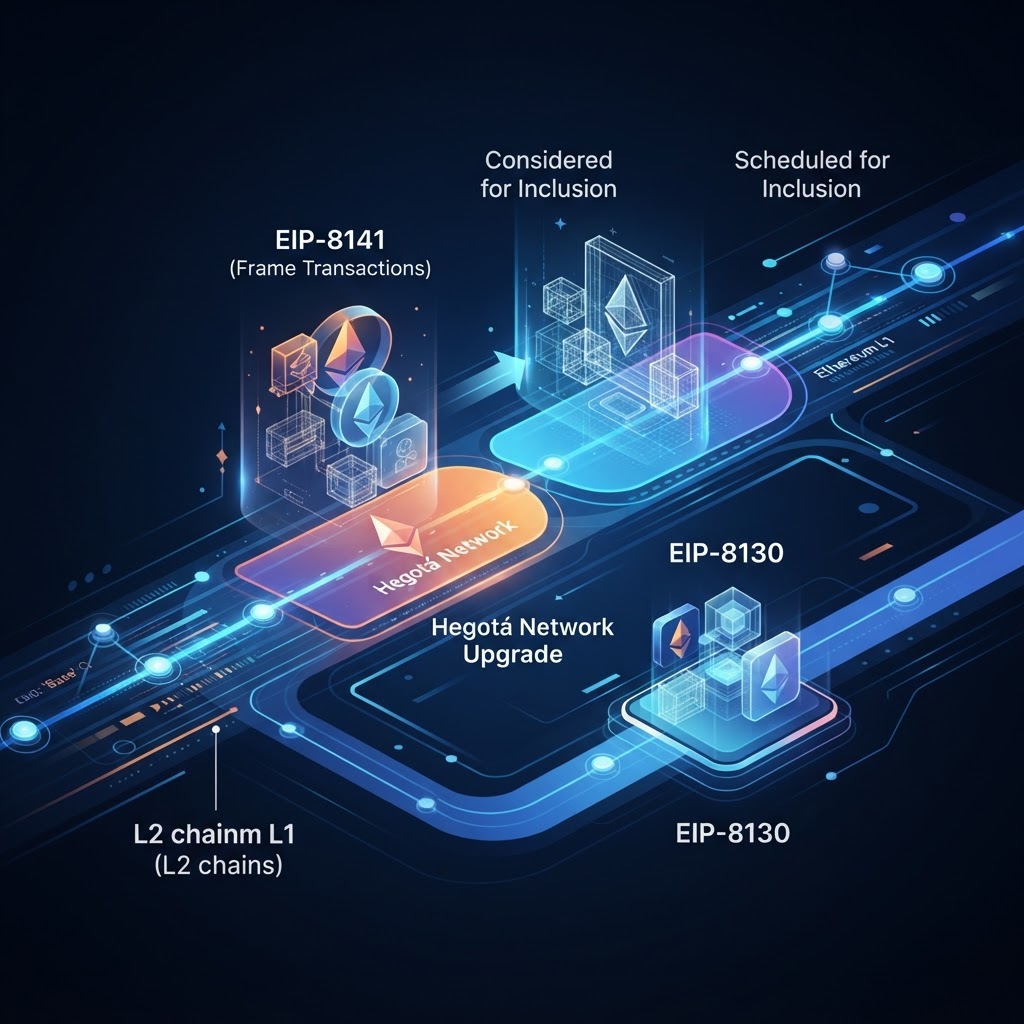
2026年8月27日の実行層コアデベロッパー会議(ACDE)で、ネイティブアカウント抽象化の提案 EIP-8141(Frame Transactions)が Considered for Inclusion から Scheduled for Inclusion へ引き上げられた。ただしこの決定は「Hegotá でアカウント抽象化を出す」という意思表示であり、仕様も最終的な EIP 番号も固定されていない。競合案の EIP-8130 は9月に Base で稼働予定で、L1 と L2 で異なるアカウント抽象化方式が併存する期間が生じる。
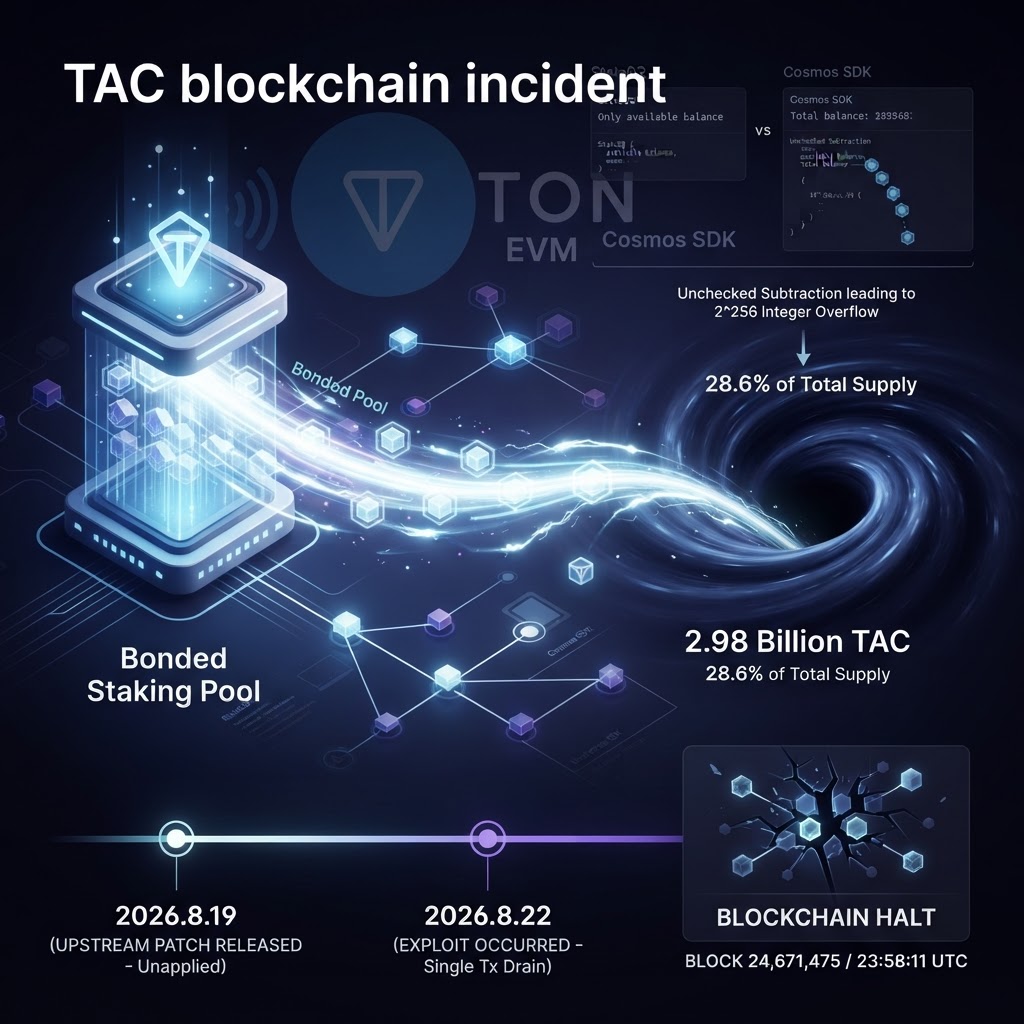
2026年8月22日、TON エコシステムに接続する EVM 互換 L1 の TAC で、ボンド済みステーキングプールから 2,985,651,403.40 TAC(総供給の28.6%)が単一トランザクションで引き出され、同日23時58分11秒(UTC)のブロック24,671,475を最後にブロック生成が停止した。原因は上流の Cosmos EVM における残高記録の不整合で、EVM の StateDB が使用可能残高のみを追跡する一方、Cosmos SDK 側はデリゲート可能なロック済みベスティング分も持っていたため、未チェックの減算が 2^256 近傍へラップした。修正は8月19日にリリースへバックポート済みで、攻撃はその3日後に起きている。
Solana は2026年8月21日、メインネットのスロット時間をジェネシス以来はじめて短縮し、400ミリ秒から350ミリ秒へ移行した。SIMD-0525 が定める4段階の50ミリ秒刻みの第1段で、ブロックあたりの計算ユニット上限は比例して 100M から 87.5M へ縮み、エポック長は約48時間から約42時間へ短くなる。スループットは増えないが、ブロック数で定義されている定数の実時間換算がすべてずれるため、影響はバリデータ運用よりむしろアプリケーション側に出る。
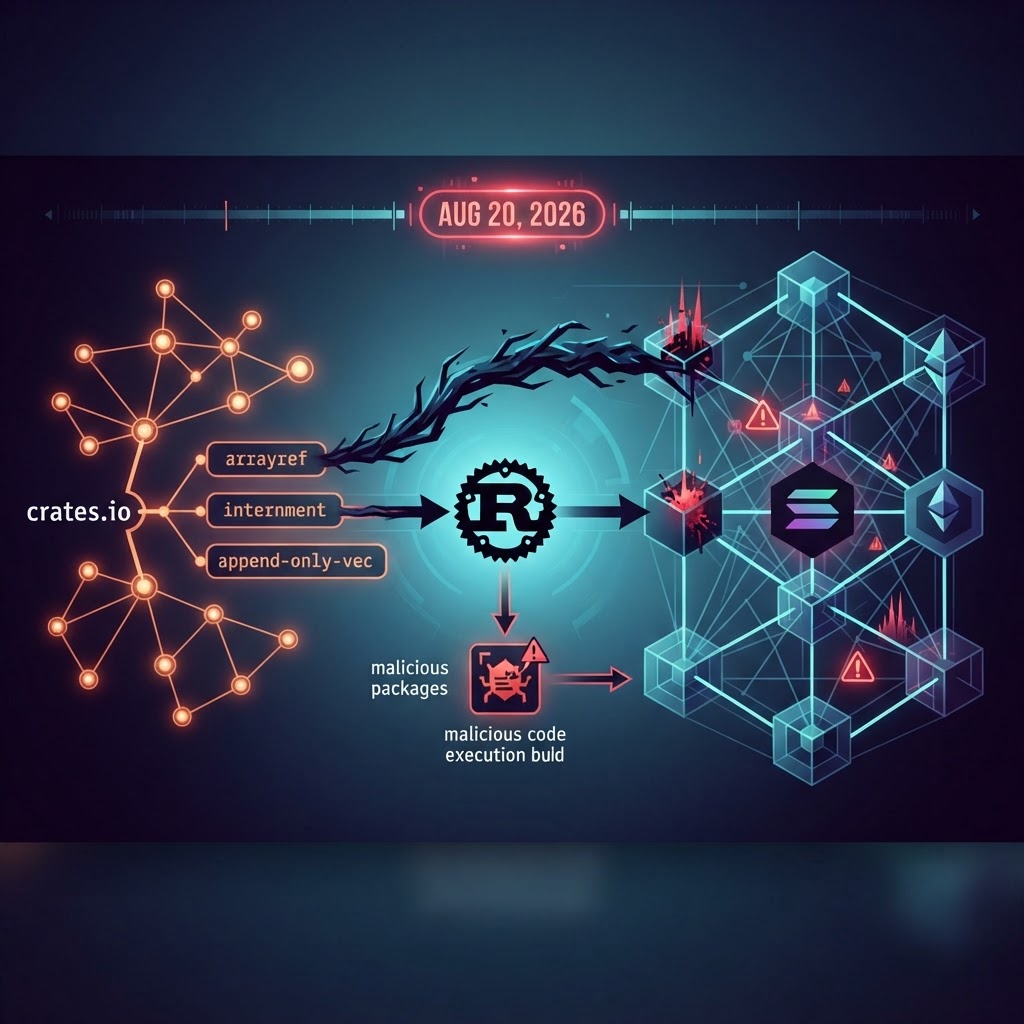
2026年8月20日、Rustのパッケージレジストリ crates.io で、メンテナのアカウント侵害を起点に arrayref・internment・append-only-vec の3クレートへ悪意ある新バージョンが公開された。混入したのは typosquat(正規名に酷似した偽パッケージ)である proc-macro1 への依存であり、そのビルドスクリプトがコンパイル時に遠隔ペイロードを取得・実行する構造だった。関数を一度も呼ばなくてもビルドするだけで発火するため、Solana・Ethereum周辺のRust製ツールを扱うチームは、削除済みという事実ではなく「露出時間帯に自分がビルドしたか」を基準に点検する必要がある。
2026年8月20日のコンセンサス層コアデベロッパー会議 ACDC #185 で、Glamsterdam の Sepolia 適用が epoch 351232 / slot 11239424、2026年9月28日 14:44:48 UTC として提案された。異論は出なかったが、議事は同じ行に「決定は次回 ACDC へ持ち越し」と併記しており、確定ではない。Hoodi は10月26日が続き、メインネットは依然として日付なしの第4四半期目標である。この「提案されたが確定していない」段階を確定として社内に流すと、後で日程が動いたときに信用を失う。
Ethereum Foundation は2026年8月17日、Glamsterdam 専用の公開テストネット Platåberget を告知し、同月20日に同テストネット上でフォークを実施した。ePBS(EIP-7732)とブロックレベルアクセスリスト(EIP-7928)に加え、EIP-8037 が状態生成コストを通常の実行ガスから分離するため、イントリンシックガスを定数として扱っているコードは動作しなくなる。メインネット適用は第4四半期目標で日付は未定だが、ツール側の修正期限は Sepolia フォークであり、猶予はそれより短い。
Ethereum のクライアント開発企業 Nethermind は2026年8月19日、LayerZero の DVN 運用から撤退し、Chainlink のノードオペレータ兼技術提供者として CCIP と Data Feeds の運用に加わったと発表した。同社は LayerZero に技術的欠陥を指摘しておらず、実施した「広範なレビュー」の内容も公開していない。DVN 運用者が自ら離脱した公開事例はこれが最初とされる。設定可能なセキュリティモデルでは、検証者集合の構成が下流のコントラクトから見えないまま変わりうる点が本題である。
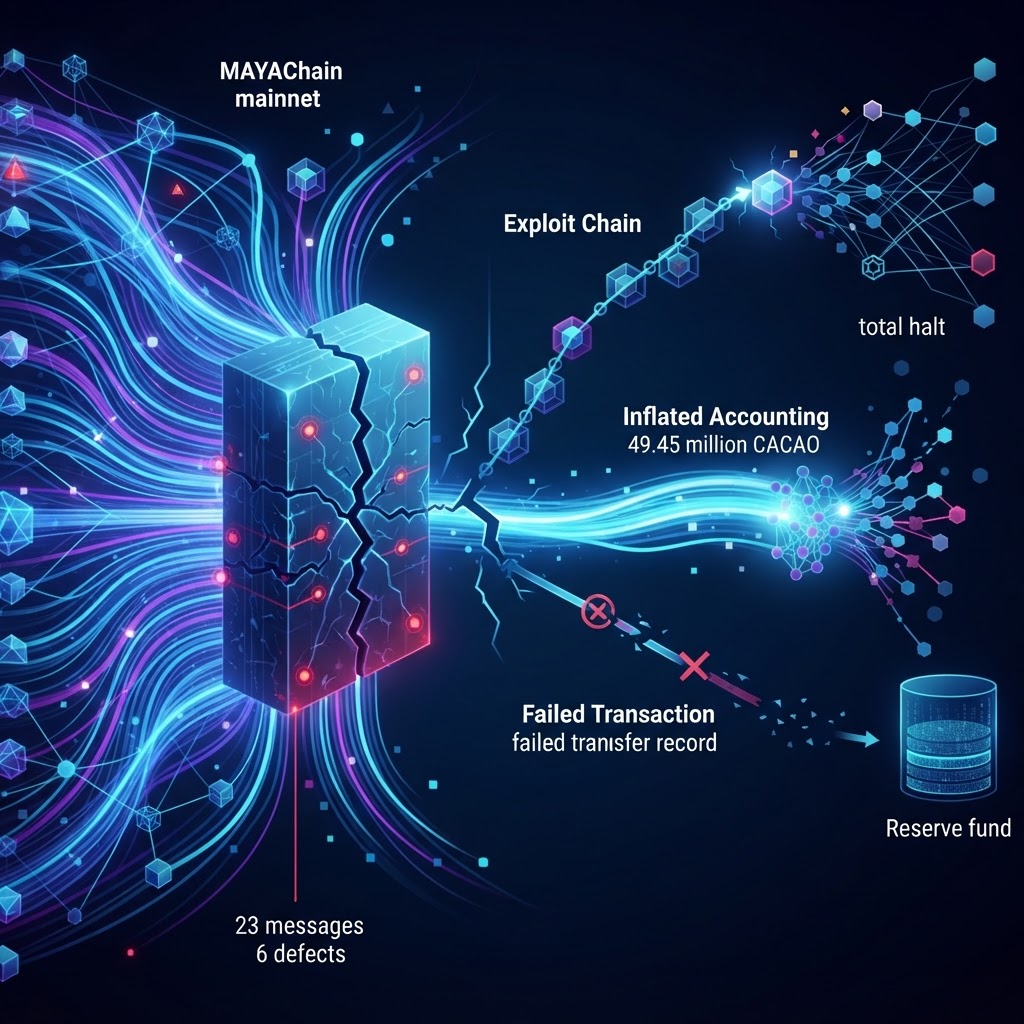
2026年8月18日、MAYAChain のメインネットに 23 個のメッセージを含む単一の MsgDeposit トランザクションが投じられ、盗難検知・スラッシュ補償・プール会計・送金処理にまたがる6つの欠陥が連鎖した。誤って発火した補償ロジックが、準備金の実残高を参照しないまま薄いプールへ約 4,945 万 CACAO を貸方計上し、その送金は失敗したにもかかわらず水増しされた残高だけが永続化された。攻撃者の取得額はおよそ165万ドル(約2.6億円、1米ドル=159円、2026年9月2日時点)。単一のバグではなく、失敗経路のロールバック設計が欠けていたことが本質である。
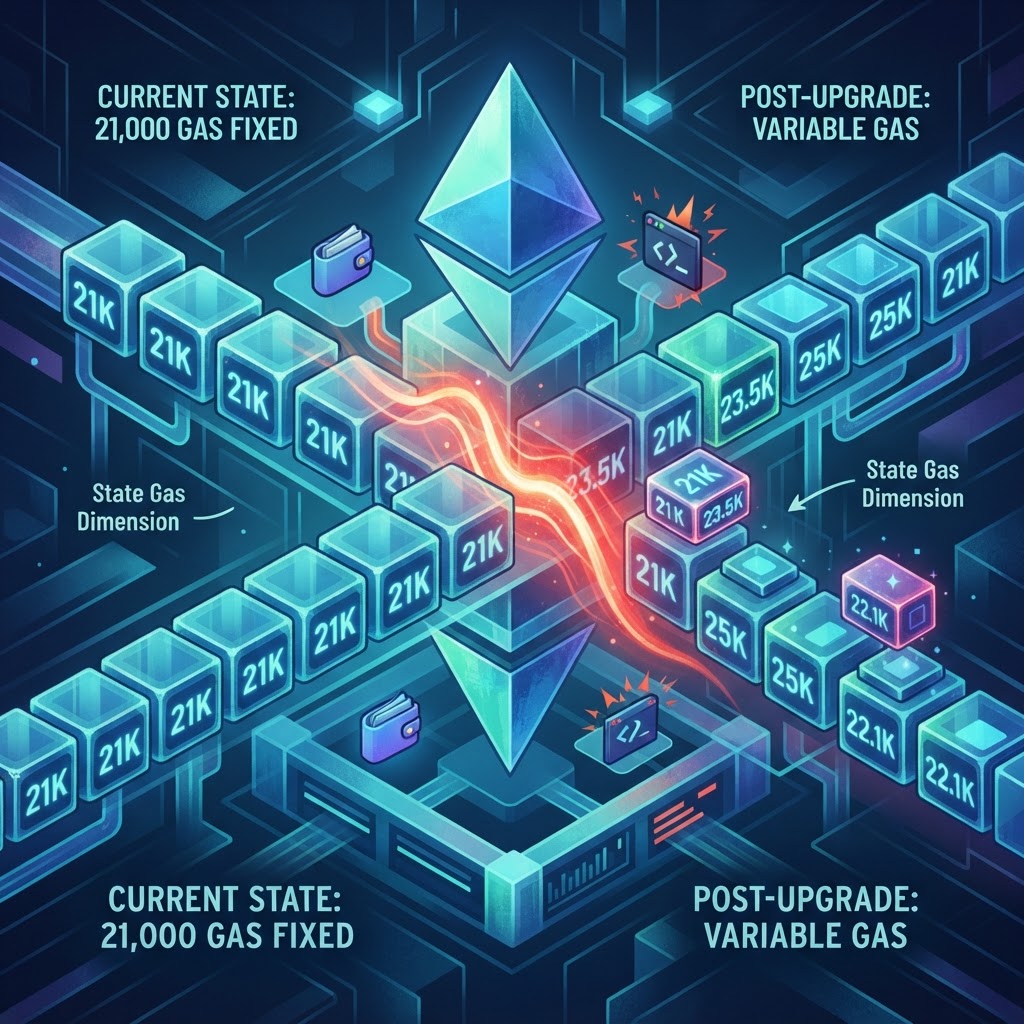
Ethereum Foundation の Protocol DevOps チームは2026年8月17日、Glamsterdam の先行テストネット Platåberget の公開にあわせて、本アップグレードがアプリケーション開発者にとって破壊的変更を含むと明示した。中核は EIP-8037 が導入する「状態ガス次元」で、新しい状態を作る操作が状態バイト単位の固定費として実行時に課金される。結果として、単純な ETH 送金が常に21,000ガスであるという前提が成り立たなくなり、上限ガスをハードコードしたウォレット・インデクサ・ガス見積りツールは更新しない限り動作しなくなる。
2026年8月13日、Ethereum Foundation の Justin Drake が、L1 のロードマップにおいて Poseidon を採用しない方針を表明し、SHA や BLAKE といった従来型ハッシュへ舵を切ると述べた。Poseidon は SNARK 内部での処理コストを下げるために2019年に登場した「ZKフレンドリー」ハッシュで、EF は8年・8桁ドル規模の研究を投じてきた。転換の背景には、バイナリフィールド上で動作する leanVM の進展があり、証明系の側で従来型ハッシュを十分安く扱える見通しが立ったことがある。自社のZK設計でハッシュ選定を Poseidon 前提にしているチームは、根拠の再確認が必要になる。
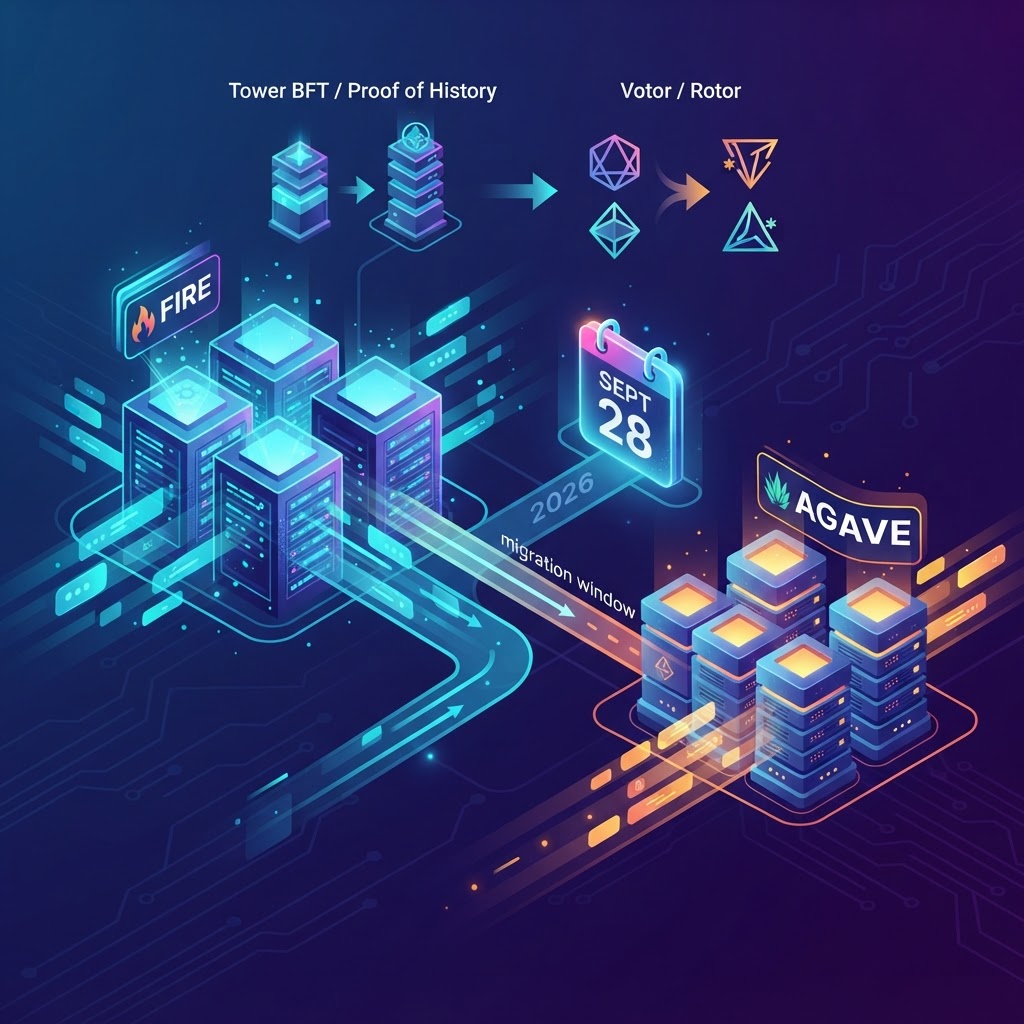
Anza が公開している Agave v4.3 のリリーススケジュールは、メインネットの feature activation 開始日として2026年9月28日を挙げている。v4.3 は Tower BFT と Proof of History を Votor と Rotor に置き換える Alpenglow を含み、testnet と devnet では8月19日・24日に活性化が完了している。技術的に効くのは最終的な150ミリ秒ファイナリティではなく移行手順で、Firedancer は稼働中の切り替えウィンドウを実装しない方針が示されており、当該期間だけ Agave へ退避する運用が求められる。