Meter で「ブロック検証の欠陥」から担保なしの MTR/MTRG が発行され、Passport ブリッジ経由で BNB Chain に流出:ブリッジの安全性は送金元チェーンの検証を超えられない
何が起きたか
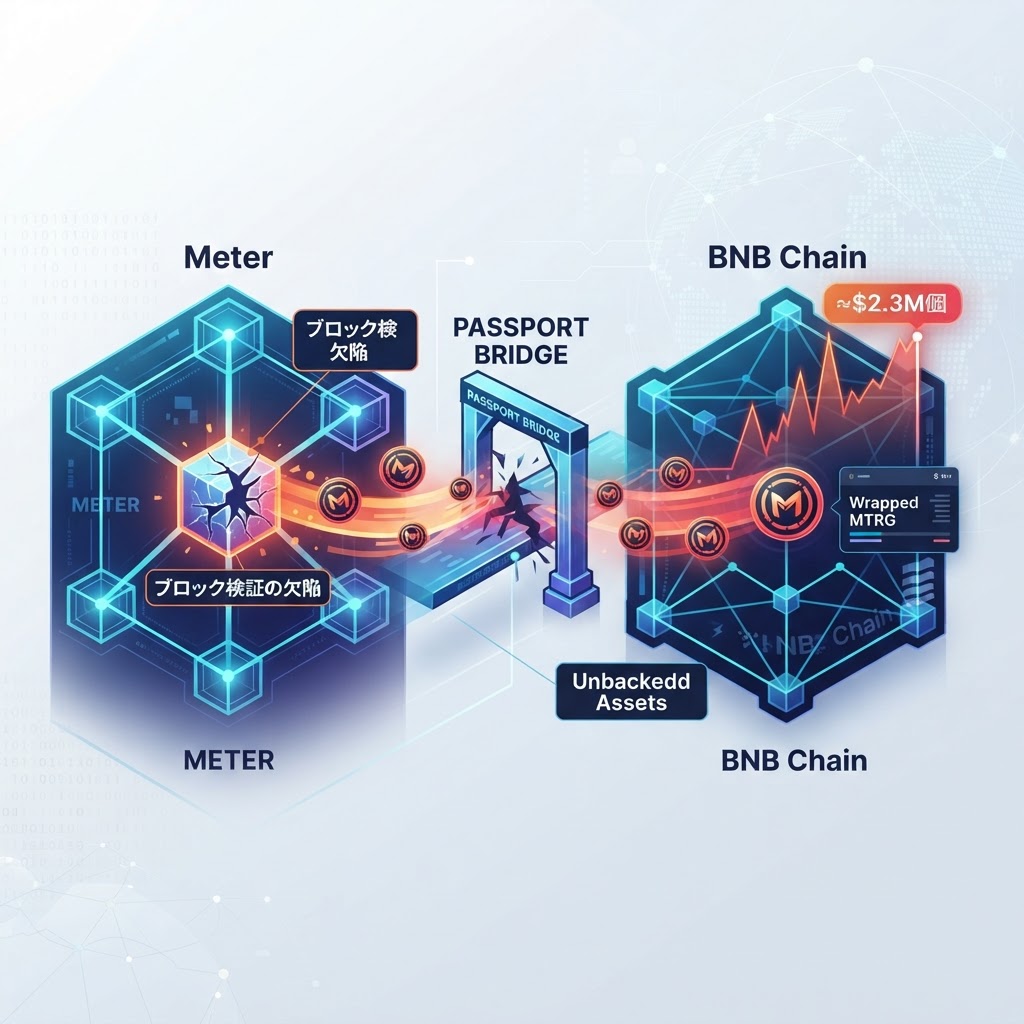
Meter.io は9月24日、公式 X で次のように告知した。「9月23日 21:14 UTC、攻撃者がブロック検証の欠陥を悪用して担保のない MTR と MTRG を発行し、DEX で売却し、ブリッジで資金を持ち出した。メインネットとブリッジは停止している。Meter 上でのすべての活動を停止してほしい」。続報で同社は「チェーンの状態は保全した。復旧方法は未定」と説明し、ブロック番号100731417以降の取引は復旧処理で有効と扱われない可能性があると警告した。あわせて、中央集権型取引所に MTR/MTRG の入出金停止を要請している。
外部の観測は Blockaid が先行した。同社は24日、BNB Chain 上の Meter Passport が攻撃を受けていると通知し、約2回の発行取引で約230万ドル(約3.6億円)相当の担保なし wrapped MTRG が作られ、一部が PancakeSwap で売却されたと報告した。報道によれば、MTR は24時間で約80%、MTRG は約75%下落した。Meter は欠陥の具体的な内容、影響を受けたコントラクトや資産の全体像、追加発行の可能性をまだ公表していない。SlowMist の被害データベースは攻撃手法を「スマートコントラクトの脆弱性」と分類しているが、Meter 自身の説明は「ブロック検証の欠陥」である。本稿は後者を一次情報として扱う。
攻撃の成立条件:ブリッジは「受理されたブロック」を信じる
一次情報が限られているため、成立条件の細部は断定できない。ただし、Meter の説明どおりにメインネット側のブロック検証に欠陥があったとすると、ブリッジが担保のない資産を発行した理由は構造的に説明がつく。
一般に、ロック&ミント型のブリッジは、送金元チェーンで「資産がロックされた」というイベントを観測し、それを根拠に送金先チェーンで対応する wrapped トークンを発行する。リレイヤーや検証者が確認するのは、イベントが送金元チェーンの正規のブロックに含まれ、所定の承認数に達したことである。そのブロック自体が本来は無効な状態遷移を含んでいたかどうかまでは、通常は再検証しない。送金元チェーンのノードが不正なブロックを正規として受理してしまえば、ブリッジはそれを忠実に写し取る。ブリッジのコードに誤りがなくても、担保のない発行は成立する。
本シリーズは同種の構図を繰り返し扱ってきた。9月の Liquid Network では、証明検証のキャッシュの欠陥によって裏付けのない L-BTC が作られた。Nomic では転送処理の不具合で nBTC が二重に使われ、Osmosis 上の allBTC の約36%が裏付けを失った。いずれも、ある層が「有効」と判断した状態を、次の層が疑わずに引き継いだ点で共通している。筆者の見立てでは、ブリッジのセキュリティは、ブリッジ自体の検証と送金元チェーンの状態検証のうち弱い方で決まる。後者はブリッジ運営者の管理外にあることが多い。
「ブロック検証の欠陥」という分類が意味するもの
Meter の説明で注目すべきは、欠陥の所在を「ブロック検証」と表現している点である。スマートコントラクトの不具合であれば、影響は特定のコントラクトの利用者に限られ、修正もコントラクトの差し替えで済むことが多い。ブロック検証の欠陥は、チェーンのノードソフトウェアが「受理してはならない状態遷移」を受理したことを意味する。その場合、チェーン上のすべての資産とすべての下流のシステムが、同じ欠陥の影響圏に入る。攻撃者が MTR と MTRG の両方を発行できたことは、影響が特定のトークンコントラクトではなくチェーンの基盤層にあったことと整合する。ただし、これは公開された告知の文言からの推論である。
同社のブリッジである Passport は、過去にも ERC-20 ハンドラーの脆弱性を突かれ、ポストモーテムを公開した経緯がある。今回の件が同じ脆弱性や手口によるものかどうかについて、Meter は言及していない。インシデントの記録を読む側としては、ブリッジの侵害とチェーン本体の欠陥を区別し、両者を同じ「ブリッジハック」として一括りにしないことが重要である。対処の主体も、再発防止の方法も異なるからだ。
なお、同じ9月24日には、給与・財務管理プロトコル Payy の Ethereum 上のブリッジも別の手口で資金を失っている。外部チェーンとの接続点が攻撃の起点になる構図は、個別事例を超えて続いている。
ロールバックの非対称性
Meter は「チェーンの状態は保全した」とし、特定ブロック以降の取引を無効扱いにする可能性を示している。8月の Cronos(Tectonic 事件)で約1万961ブロックが破棄されたのと同様に、送金元チェーン側の巻き戻しが選択肢に入っていると読める。しかし、巻き戻せるのは Meter チェーンの上の状態だけである。BNB Chain で発行された wrapped MTRG、PancakeSwap での売却、その先のブリッジや取引所への移動は、別のチェーンで確定している。送金元を巻き戻しても送金先は巻き戻らず、両者の差分は、発行済みトークンの無効化、流動性プールの扱い、取引相手の損失として、誰かが引き受けることになる。
想定される落とし穴
第一に、ブリッジの「停止」の範囲である。Meter はメインネットとブリッジの両方を止めた。しかし BNB Chain 上の wrapped MTRG のコントラクトそのものは BNB Chain で動き続け、発行済みトークンは DEX で取引可能なまま残りうる。発行元が一時停止や凍結の権限を持っていない場合、ブリッジを止めても送金先の流通は止まらない。
第二に、受け入れ側の台帳である。ブロック100731417以降の取引が無効とされた場合、その期間に Meter から入金を受けた取引所やサービスは、送金元チェーン上では存在しなくなった入金を自社の台帳に抱えることになる。オンチェーンの確認数を満たしていたかどうかは関係がない。
第三に、担保としての wrapped トークンである。wrapped MTRG を担保として受け入れている貸付市場や、DEX の価格を参照するオラクルがあれば、担保なしの発行分が売られて価格が急落した時点で、清算や価格参照が連鎖的に誤作動しうる。報道によれば MTRG は1日で約75%下落した。自社が直接 Meter を使っていなくても、担保資産の一覧に wrapped 資産が含まれていれば、同じ構図の影響を受ける。
第四に、根本原因が未公開の段階での再開判断である。ブロック検証の欠陥がどのクライアント、どの検証段階にあったかが示されない限り、再開後に同じ欠陥が残っていないことを外部から確かめる手段はない。受け入れ側は、ポストモーテムの公開と修正版クライアントの特定を、入出金再開の条件として明示しておくべきである。
【技術インサイトとアクション】
- ブリッジの安全性は、ブリッジのコードではなく、送金元チェーンの状態検証の強度で上限が決まる。送金元のノードが不正なブロックを受理すれば、正しく実装されたブリッジほど忠実に不正な発行を行う。 [インテグレーター・プロダクト側] 今四半期中に、自社が受け入れている wrapped 資産とブリッジについて、送金元チェーンのクライアント多様性、過去の停止やロールバックの履歴、ブリッジ側の発行上限(レートリミット)の有無を一覧化し、上限のない経路は受け入れ額に上限を設ける。
- 送金元チェーンの巻き戻しは送金先に波及しない。巻き戻しで消えた入金を誰がどう処理するかは、インシデントが起きる前に決めておかなければ、その場の判断になる。 [インテグレーター] 次の運用レビューまでに、外部チェーンからの入金について「送金元チェーンが特定ブロック以降を無効化した」場合の台帳訂正手順(該当入金の特定、残高の凍結、利用者への通知)を運用手順書に追加する。
- 緊急停止は、自チェーンの外で発行済みの資産には届かない。wrapped トークン側に一時停止・発行停止の権限がなければ、ブリッジを止めた後も流通は続く。 [コントラクト開発者] 自社が発行元になっている wrapped トークンについて、次回の監査までに、発行の一時停止と一回あたり・期間あたりの発行上限を実装し、その権限の保持者と発動手順を文書化する。
【引用:出典】
- Meter.io(X)セキュリティインシデントの告知(2026年9月24日): https://x.com/Meter_IO
- Blockaid(X)Meter Passport への攻撃の検知報告(2026年9月24日): https://x.com/blockaid_
- The Crypto Times「Meter Passport Exploit Reportedly Mints $2.3 Million in Unbacked MTRG」(2026年9月24日): https://www.cryptotimes.io/2026/09/24/meter-passport-exploit-reportedly-mints-2-3-million-in-unbacked-mtrg/
- Protos「DeFi hack attack: Three exploits snatch $11M in a single day」(2026年9月25日): https://protos.com/defi-hack-attack-three-exploits-snatch-11m-in-a-single-day/
- Crypto Economy「Three DeFi Exploits Swipe $11M from Payy, Duelbits, Meter in One Day」(2026年9月25日): https://crypto-economy.com/three-defi-exploits-swipe-11m-from-payy-duelbits-meter-in-one-day/
- SlowMist Hacked(Meter/Bitget 事案の記録): https://hacked.slowmist.io/
※円換算は1ドル=157.23円(Trading Economics、2026年9月25日)。
本記事は公開情報に基づく技術解説であり、投資助言を目的としたものではありません。